
DNS निजी इंटरनेट का उपयोग लीक करता है
DNS रिसाव संरक्षण – DNS लीक को आसानी से ढूंढना और ठीक करना
यदि मुद्दा बना रहता है, तो कृपया ग्राहक सहायता तक पहुंचें.
आईपी पता रिसाव
कभी -कभी उपयोगकर्ताओं को पिया से कनेक्ट होने पर आईपी एड्रेस लीक का अनुभव होगा. एक आईपी लीक एक उपयोगकर्ता के वास्तविक आईपी पते का लीक है, जबकि वीपीएन सेवा से जुड़ा हुआ है.
आईपी एड्रेस लीक को हल करने के लिए, इस मुद्दे को ठीक करने के लिए कुछ कदम उठाए जा सकते हैं. के लिए सुनिश्चित हो डिस्कनेक्ट इन चरणों को करने से पहले पिया से.
1) अपने सिस्टम पर सभी ब्राउज़रों में अपने कैश और कुकीज़ को साफ़ करें (क्रोम, इंटरनेट एक्सप्लोरर, फ़ायरफ़ॉक्स, आदि..) कैश/कुकीज़ को साफ़ करने पर सभी ब्राउज़र विंडो को बंद करें.
2) सभी ब्राउज़रों में WEBRTC को अक्षम करें.
- आवेदन के भीतर, समायोजन जाओ संबंध टैब
- एक अलग चुनें “रिश्ते का प्रकार” और “सुदूर बंदरगाह“मेनू में संयोजन.
टिप्पणी: `Udp` या` tcp` का चयन करना `दूरस्थ पोर्ट` मेनू पर विकल्प बदल देता है.
4) उस प्रोटोकॉल को बदलें जिसे आप जोड़ रहे हैं:
- एप्लिकेशन के भीतर, सेटिंग्स कनेक्शन टैब पर जाएं
- चुनना OpenVPN या वायरगार्ड शिष्टाचार
उपरोक्त चरणों को करने के बाद, वीपीएन को फिर से जोड़ने का प्रयास करें और यह देखने के लिए कि क्या आईपी एड्रेस इश्यू को हल किया गया है, यह देखने के लिए यहां हमारी वेबसाइट पर जाएं.
यदि समस्या बनी रहती है, तो मैं चाहूंगा कि आप अपने डिवाइस के लिए निम्न गाइड का उपयोग करके ऐप को अनइंस्टॉल और पुनर्स्थापित करें:
एक बार जब आप सफलतापूर्वक अनइंस्टॉल कर चुके हैं और हमारे एप्लिकेशन को फिर से स्थापित कर सकते हैं, तो यह सुनिश्चित करने के लिए कि आप संरक्षित हैं, अपने कनेक्शन को फिर से परीक्षण करें!
यह बताने का सबसे आसान तरीका है कि क्या आप वीपीएन द्वारा पूरी तरह से संरक्षित हैं.
यदि यह रिपोर्ट करता है कि, “आप पिया द्वारा संरक्षित हैं” महान! आप हमारे वीपीएन से जुड़े हैं!
यदि परीक्षण पृष्ठ रिपोर्ट करता है कि “आप संरक्षित नहीं हैं” या “आपकी निजी जानकारी उजागर है” तो कुछ तय करने की आवश्यकता है.
यदि मुद्दा बना रहता है, तो कृपया ग्राहक सहायता तक पहुंचें.
DNS रिसाव संरक्षण – DNS लीक को आसानी से ढूंढना और ठीक करना
वीपीएन कनेक्शन विफलताओं के अलावा, एक विश्वसनीय वीपीएन सेवा का उपयोग करते समय आपकी गुमनामी के लिए अन्य महत्वपूर्ण खतरा डीएनएस लीक का है.
यह आपके आईएसपी को ‘देखने’ और आपकी ऑनलाइन गतिविधि की निगरानी करने में सक्षम हो सकता है, भले ही आपको लगता है कि एक एन्क्रिप्टेड वीपीएन सुरंग सुरक्षित रूप से आपकी सुरक्षा करता है.
निम्नलिखित लेख में, हम चर्चा करने जा रहे हैं कि एक DNS क्या है, इसका क्या मतलब है जब यह लीक होता है, तो आप DNS लीक को कैसे ठीक कर सकते हैं, और DNS रिसाव सुरक्षा.
कृपया ध्यान दें कि आईपी लीक के लिए एक पूर्ण मार्गदर्शिका द्वारा अनुच्छेद को काफी हद तक अलग किया गया है. हालांकि, यहां निहित DNS रिसाव सुरक्षा जानकारी अभी भी अद्यतित और उपयोगी है!
एक DNS क्या है?
डायनेमिक नेम सिस्टम (DNS) का उपयोग डोमेन नामों को संख्यात्मक आईपी पते (34) में अनुवाद करने के लिए किया जाता है।.233.235.248). यह अनुवाद सेवा आमतौर पर आपके ISP द्वारा अपने DNS सर्वर का उपयोग करके की जाती है.
DNS रिसाव क्या है?
एक DNS रिसाव है, जब सॉफ़्टवेयर मुद्दों के कारण, आपका ISP आपके इंटरनेट आंदोलनों को ट्रैक करने में सक्षम है, भले ही आप VPN का उपयोग कर रहे हों या नहीं!
जब आप एक वीपीएन सेवा का उपयोग करते हैं, तो डीएनएस अनुरोध को आपके आईएसपी के बजाय वीपीएन सुरंग के माध्यम से आपके वीपीएन प्रदाता के डीएनएस सर्वर के लिए रूट किया जाना चाहिए.
हालांकि, यह विंडोज (इस समस्या के लिए मुख्य अपराधी, हालांकि कभी भी ओएसएक्स और लिनक्स के लिए कभी नहीं कहें) के लिए काफी आम है, इसके बजाय इसकी डिफ़ॉल्ट सेटिंग्स का उपयोग करें, और वीपीएन टनल के बजाय आईएसपी के डीएनएस सर्वर को अनुरोध भेजें.
DNS लीक टेस्ट
DNS लीक टेस्ट करने के लिए बस DNSLeakTest पर जाएं.कॉम
यह सुनिश्चित करने के लिए परिणामों की जाँच करें कि आप आईपी संख्याओं को पहचानते हैं. विशेष रूप से, कोई भी परिणाम जो आपके ’वास्तविक’ स्थान को दर्शाता है या जो आपके आईएसपी से संबंधित है, इसका मतलब है कि आपके पास एक DNS रिसाव है.
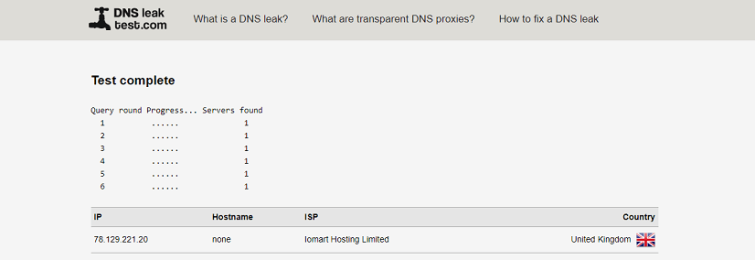
ये परिणाम हमें ठीक लगते हैं, इसलिए हम जानते हैं कि हमारे पास DNS लीक नहीं है. ओह!
DNS लीक फिक्स
यदि आप एक DNS लीक को प्लग करना चाहते हैं, या बस एक होने की संभावना को रोकना चाहते हैं, तो कई दृष्टिकोण हैं जो आप ले सकते हैं.
1. अंतर्निहित DNS रिसाव सुरक्षा के साथ एक VPN क्लाइंट का उपयोग करें
यह अब तक का सबसे सरल तरीका है, लेकिन दुर्भाग्य से, केवल कुछ वीपीएन प्रदाता इस विकल्प की आपूर्ति करते हैं. जो लोग शामिल करते हैं:
निजी इंटरनेट एक्सेस – सेटिंग्स/डीएनएस लीक संरक्षण*
मुलवाड -सेटिंग्स/स्टॉप डीएनएस लीक*
टोरगार्ड – स्वचालित
*इन ग्राहकों में एक ‘इंटरनेट किल स्विच’ भी है.
2. VPNCheck (प्रो संस्करण) का उपयोग करें
VPNCheck के प्रो संस्करण में DNS रिसाव संरक्षण शामिल है.
यहां बताया गया है कि इसे कैसे स्थापित किया जाए.
- VPNCHECK डाउनलोड, इंस्टॉल और रन करें.
- मुख्य स्क्रीन पर ‘कॉन्फ़िगर’ पर क्लिक करें.
- फिर सुनिश्चित करें कि ‘DNS लीक फिक्स बॉक्स’ की जाँच की जाती है. यह शायद कुछ कार्यक्रमों (जैसे कि आपका पसंदीदा बिटटोरेंट क्लाइंट) निर्दिष्ट करने के लायक है, जिसे आप वीपीएन डिस्कनेक्ट की स्थिति में बंद करना चाहते हैं, जबकि आप उस पर हैं.
- सब कुछ शुरू करने के लिए, मुख्य स्क्रीन पर वापस जाएं और या तो साइकिल IP पर क्लिक करें: कार्य या चक्र IP: नेटवर्क.
Vpncheck प्रो की लागत $ 24 है.90 (लेखन के समय में 20% की छूट है, जो कीमत को $ 19 तक नीचे लाती है.92), और 13-दिवसीय नि: शुल्क परीक्षण के साथ आता है.
3. DNS सर्वर बदलें और एक स्थिर आईपी प्राप्त करें
हालांकि कड़ाई से एक फिक्स नहीं बोल रहा है, DNS सर्वर को बदलने से यह सुनिश्चित होता है कि आपका ISP आप पर स्नूपिंग नहीं कर रहा है. अधिकांश वीपीएन प्रदाता आपको अपना DNS सर्वर विवरण देने में प्रसन्न होंगे, या आप अपने अनुरोधों को एक सार्वजनिक DNS सर्वर के माध्यम से रूट कर सकते हैं जैसे कि Google Public DNS, OPENDNS, और COMODO SECURE DNS द्वारा पेश किए गए.
संपादित करें: मैंने अब लिखा है कि अपनी DNS सेटिंग्स को कैसे बदलें – एक पूर्ण गाइड जो विस्तार से बताता है कि सभी प्रमुख OS में अपनी DNS सेटिंग्स को कैसे बदलें. उस लेख में, मैं Google DNS पर Opennic का उपयोग करने की सलाह देता हूं, क्योंकि Google DNS एक बहुत ही खराब विकल्प है जब यह गोपनीयता की बात आती है.
विभिन्न प्लेटफार्मों के लिए स्थापना निर्देश संबंधित वेबसाइटों पर प्रदान किए जाते हैं, लेकिन जैसा कि हम विंडोज 7 में काम कर रहे हैं, यहां एक ऐसा है कि यह कैसे करना है (प्रक्रिया सभी प्लेटफार्मों पर समान है).
- नेटवर्क और शेयरिंग सेंटर (कंट्रोल पैनल से) खोलें और apportion चेंज एडाप्टर सेटिंग्स पर क्लिक करें.’
- अपने मुख्य कनेक्शन पर राइट-क्लिक करें और ‘गुण’ चुनें
- सूची के माध्यम से देखें और intern इंटरनेट प्रोटोकॉल संस्करण 4 (TCP/IPv4) खोजें. इसे हाइलाइट करें और ‘गुण’ पर क्लिक करें
- किसी भी मौजूदा DNS सर्वर पते पर ध्यान दें, यदि आप भविष्य में किसी बिंदु पर अपनी पिछली सेटिंग्स पर अपने सिस्टम को पुनर्स्थापित करना चाहते हैं, तो ‘निम्नलिखित DNS सर्वर पते का उपयोग करें, रेडियो बटन पर क्लिक करें, संबंधित पते दर्ज करें. ‘ओके’ पर क्लिक करें और कनेक्शन को पुनरारंभ करें.
यदि आप अपने VPN प्रदाता के DNS सर्वर का उपयोग कर रहे हैं, तो वे आपको DNS सर्वर पते प्रदान करेंगे. यदि आप एक सार्वजनिक सर्वर का उपयोग कर रहे हैं तो आपको ये पते उपयोगी लग सकते हैं:
Google Public DNS
- पसंदीदा DNS सर्वर: 8.8.8.8
- वैकल्पिक DNS सर्वर: 8.8.4.4
DNS खोलें
- पसंदीदा DNS सर्वर: 208.67.222.222
- वैकल्पिक DNS सर्वर: 208.67.222.220
कोमोडो सुरक्षित डीएनएस
- पसंदीदा DNS सर्वर: 8.26.56.26
- वैकल्पिक DNS सर्वर: 8.20.247.20
DNS सर्वर को बदलना न केवल अधिक सुरक्षित है क्योंकि यह DNS अनुवाद सेवा को अधिक विश्वसनीय पार्टी में ले जाता है, लेकिन यह गति लाभ ला सकता है, क्योंकि कुछ सेवाएं दूसरों की तुलना में तेज हैं. यह जानने के लिए कि इस संबंध में एक DNS सर्वर प्रदाता कितना अच्छा है, आप DNS बेंचमार्क नामक एक मुफ्त उपयोगिता डाउनलोड कर सकते हैं.
एक स्थिर आईपी पता एक एकल निश्चित आईपी पता है. यदि एक स्थिर आईपी से कनेक्ट करने के लिए कॉन्फ़िगर किया गया है, तो विंडोज (या अन्य ओएसएस) हमेशा आपके डीएनएस अनुरोधों को उस स्थिर आईपी पते पर रूट करेगा, बजाय एक यादृच्छिक आईपी असाइन करने के बजाय जब आप इंटरनेट से जुड़ते हैं (डीएचसीपी का उपयोग करके).
सिद्धांत रूप में, DHCP सक्षम के साथ VPN का उपयोग करते समय, सभी DNS अनुरोधों को VPN सुरंग के माध्यम से रूट किया जाना चाहिए (पता आरक्षण के रूप में ज्ञात एक प्रक्रिया का उपयोग करके). वीपीएन प्रदाता तब इन्हें संभालता है. पता आरक्षण प्रक्रिया में त्रुटियां, हालांकि, डीएचसीपी में डीएनएस सेटिंग्स द्वारा निर्दिष्ट डीएनएस सर्वर का उपयोग करने के लिए डिफ़ॉल्ट हो सकती है, बल्कि वीपीएन सुरंग के माध्यम से उन्हें रूट कर सकती है.
हालांकि महत्वपूर्ण नहीं है, इसलिए यह संभवतः आपके वीपीएन एडाप्टर द्वारा उपयोग किए जाने वाले किसी भी अन्य डीएनएस सर्वर को साफ करने के लिए एक अच्छा विचार है. ऐसा करने के लिए पूर्ण निर्देश यहां पाया जा सकता है, साथ ही फिक्स के साथ जो केवल ’क्लासिक’ ओपन-सोर्स ओपनवीपीएन क्लाइंट के साथ काम करता है. यह प्रभावी रूप से एक 3 भाग बैच फ़ाइल है जो:
- किसी भी सक्रिय डीएचसीपी एडेप्टर से एक स्थैतिक आईपी (आपके द्वारा सेट) पर स्विच
- TAP32 एडाप्टर को छोड़कर सभी DNS सर्वर को साफ करता है (OpenVPN द्वारा उपयोग किया जाता है)
- VPN सर्वर से डिस्कनेक्ट होने के बाद अपने सिस्टम को इसकी मूल सेटिंग्स में लौटाता है
लेखक का नोट, 14 जनवरी 2016: यह तीन-वर्षीय हैक इस तथ्य के आसपास जाने का एक आंशिक तरीका है कि उस समय के अधिकांश वीपीएन ग्राहकों ने वीपीएन प्रदाता द्वारा हल किए जाने वाले वीपीएन के माध्यम से डीएनएस अनुरोधों को ठीक से रूट नहीं किया (जैसा कि होना चाहिए.) सौभाग्य से, स्थिति में काफी सुधार हुआ है, और अधिकांश अच्छे ग्राहक अब मजबूत DNS रिसाव सुरक्षा प्रदान करते हैं. उम्मीद है, वीपीएन प्रदाता अब पूर्ण IPv6 रूटिंग का समर्थन करना शुरू कर देंगे (केवल IPv6 को अक्षम करने के बजाय.)
DNS रिसाव संरक्षण
जैसा कि गुमनामी सुनिश्चित करना मुख्य कारण है कि ज्यादातर लोग वीपीएन का उपयोग करते हैं, यह किसी भी संभावित क्षेत्रों को प्लग करने के लिए कुछ मिनट बिताने के लिए समझ में आता है जहां इस गुमनामी से समझौता किया जा सकता है. यह भी याद रखने योग्य है कि जबकि विंडोज सबसे अधिक डीएनएस लीक समस्याओं का कारण बनता है, लिनक्स और ओएसएक्स प्रतिरक्षा नहीं हैं, इसलिए यह अभी भी एक अच्छा विचार है कि ऊपर उन रूपरेखाओं के लिए एक समान कदम का पालन करें यदि ये आपकी पसंद के प्लेटफ़ॉर्म हैं.
अद्यतन: हाल के एनएसए जासूसी घोटाले में Google की जटिलता के खुलासे के बाद, हम अब Google सार्वजनिक DNS सर्वर का उपयोग करने के खिलाफ सलाह देते हैं.
अद्यतन: हालांकि विश्वसनीयता एक मुद्दा हो सकता है, OpenNIC DNS सर्वर का उपयोग करना एक विकेंद्रीकृत, खुला, बिना सेंसर और लोकतांत्रिक विकल्प है जो ऊपर सूचीबद्ध DNS प्रदाताओं के लिए है. अपने VPN प्रदाता के लिए अपनी DNS सेटिंग्स सेट करना भी संभव है (इसे विवरण के लिए पूछें).
महत्वपूर्ण अद्यतन: विंडोज 10 में एक नई “सुविधा” का अर्थ है कि DNS अनुरोधों को न केवल आपके VPN सुरंग के माध्यम से, बल्कि आपके ISP और स्थानीय नेटवर्क इंटरफ़ेस के माध्यम से भी निर्देशित किया जाता है. ऐसा इसलिए है क्योंकि डिफ़ॉल्ट विंडोज 10 एक ही बार में सभी उपलब्ध संसाधनों के समानांतर डीएनएस अनुरोध भेजकर वेब प्रदर्शन को बेहतर बनाने का प्रयास करता है, और सबसे तेज का उपयोग कर रहा है. विंडोज 10 उपयोगकर्ता, विशेष रूप से, इसलिए, “स्मार्ट मल्टी-होमेड नेम रिज़ॉल्यूशन” को तुरंत अक्षम करना चाहिए (हालांकि विंडोज 8.एक्स उपयोगकर्ता भी ऐसा करने से लाभ उठा सकते हैं.) चेतावनी देखें! विंडोज 10 वीपीएन उपयोगकर्ताओं को अधिक जानकारी के लिए डीएनएस लीक के बड़े जोखिम पर.
DNS रिसाव सुरक्षा निष्कर्ष
अब आपको एक DNS लीक टेस्ट, और DNS लीक प्रोटेक्शन को भी ले जाने में सक्षम होना चाहिए. यदि आपको इस गाइड पर कोई प्रतिक्रिया मिली है, तो हमें टिप्पणियों में बताएं.
संबंधित आलेख:
द्वारा लिखित: डगलस क्रॉफर्ड
वरिष्ठ कर्मचारी लेखक और निवासी टेक और वीपीएन उद्योग विशेषज्ञ के रूप में लगभग छह वर्षों तक काम किया है.कॉम. यूके नेशनल प्रेस (द इंडिपेंडेंट एंड डेली मेल ऑनलाइन) और इंटरनेशनल टेक्नोलॉजी प्रकाशन जैसे कि ARS Technicaca में साइबर सुरक्षा और डिजिटल गोपनीयता से संबंधित मुद्दों पर व्यापक रूप से उद्धृत किया गया.