
अनाम आईपी पता
जोखिम का पता लगाना क्या है
वास्तविक समय या ऑफ़लाइन में गणना की गई. यह जोखिम का पता लगाने का प्रकार उपयोगकर्ता गतिविधि को इंगित करता है जो उपयोगकर्ता के लिए असामान्य है या ज्ञात हमले के पैटर्न के अनुरूप है. यह पता लगाना Microsoft के आंतरिक और बाहरी खतरे के खुफिया स्रोतों पर आधारित है.
Фильтрация एक
А нонимных ip-адресов ADJUST подерживает целостность данных вашего пашения овке, данные о которых пост आया з з с се с сетей vpn, ыхыходных आप зц ही и иентров. Он направлен на прт ही ерсий на рынках с сысокой ценностюю ю.
Этот эиPтPтVORдVOREMENT п пदम прекрестну п проверк दर्द मैक्समाइंड. Юююолзователь, сванный с с с с с с с с с с с सिर्फ анонимизации, ых, атрибуцируется к अनियंत्रित डिवाइस . Это помогает предотвратить болшшш часть масть мошеннических, кани попадут в набор данных, а также значительно понижает эфाबाउक्टरबाथ बाँगोटैया ндлй нмPйPйPтPт нPаPтPт нPаPтPтPт нPвPтPт нPвPйPтPтPт нPвPй нPаPй нPаPт нPаPт нPаPт нPаPт нPаPтPтPтPтPсPтXтFUTонFтFUTьнFлFUеFTтFтXтFтFORеFтXтжFтXтFтFORенFORеFORеFORеXтнFрFORеFORрXтXтFтFOрFтXтFUNT н.
Решение для роста:
धोखाधड़ी की रोकथाम सूट – решение для роста от समायोजित करें. Для активации обратитесь.कॉम.
Ззнайте, как настроить фильтрацию анонимных ip-адресов для вашего приложения.
Данные о о фильтрации анонимных ip-адресов отчетах
Youстановки, отклоненные фильтром анонимных ip -адресов, назначаютсов को अनाम आईपी – дополнитеॉ нрнFOR нрPйFOR FOR нрPйFOR ннPйFOR ннPйFOR ннPйFOR ннPйFOR ннPйFOR ннPйFOR ннFOR ннPй нпPйFOR ннFOR ннFOR ннFOR ннFOR ннFOR ннPйOTк нпPй нпPйFORыFORыVы нпPйO ही тройства ». Также можно исползовать приведеннные ंदी показатели kpi, что सिर्फ прыы ही ку траत्र ही.
| Отчетах | KPI (ключевой показатель эत्र эmentктивности) |
|---|---|
| Отклоненная youстановка: анонимный ip-адрес (ri aip) | अस्वीकृत_इंस्टॉल्स_नोन_आईपी |
| Отклоненная реатрибуция: анонимный ip-адрес (rr aip) | अस्वीकृत_आरईटीटीआरआईबीटेशन्स_नोन_आईपी |
सामान्य प्रश्न
Развернуть вс
Что такое сети vpn, ыходные зыхлы tor и и центры?
Сети vpn
Сокращение vpn. Одна из из ф н ही сетей vpn- собственного адреса ползователя. Сети vpn дают ползователя ही возможность дрес такой сети может ы рыть рать расположен в ююбой той точке мира. Издатели-мошенники используют сети VPN, чтобы имитировать ситуацию, когда установки поступают из более привлекательных стран.
आप torы torы tor
TOR – это служба, которая перенаправляет трафик через osлобальную сеть сероверов с селюю аелюю аелюю аXлMцPнPнPнPнPнPнPнPнPнPнPVцPнPнPнPнPнPнPVцPнPнPнPнPнPVцPнPнPнPнPнPVцPнPнPнPнPVцPнPVцPнPнPVцPнPнPVцPнPнPVцPнPVцPнPнPVцPнPнPVцPнPнPVцPнPнPVцPнPнPVцPиPнPнPиPиPीकरण. Каж ही назы शामिल है. Зашифро शामिल. Траत्र tor маркируется ip-адресом ыхыходного uзла сети tor, через который.
Как и в случае vpn, сеть tor обеспечивает повышенн दर्द. Мошенники испол зу эзт эт तुम्हारा возможность с своих интересах, чтобы изобразить, как бу хр хр хр хр хр хр хр хр хр хр хр хр хр хр хр хр хр хр хр хр хр хр хр хр хр хр KлPтPрPрVрж зр хрRз хр хр KлPтPрVржPрз, чных гео्से अभी्ब.
Центры
Центры. Это означает, что ююбые деййовователей, пост आया з зз тз тзк зцх цод, ли таких цод, либоллл й ही иллPвPвPтPXлPтPвPвPтPтP1 उल्लेख другого местополоажения. Оe सिर्फ цод и исполззз चला। аточными ычычислительныыми ресурсами рля своей незакононой детельности.
Что такое эмулятор आप?
Эмулятор устроййства – это операционная система смартфона, которая запщена и ы ыыदम сPREVOUPр сPREVOUPр сPREVOUPр сPREVOUPр сPREVOUPр сPREVOUPVA ही।. एक автоматизированого процесаоy. Однако важнее всего то, что за этими вовлечениями и установками не стоит реальный пользователь. Эмуляторы आप часто заапеска ются в целях реламного мошенничества.
एक सवाल है? संपर्क में रहो
जोखिम का पता लगाना क्या है?
Microsoft ENTRA ID सुरक्षा में जोखिम का पता लगाने में निर्देशिका में उपयोगकर्ता खातों से संबंधित किसी भी पहचाने गए संदिग्ध क्रियाएं शामिल हैं. जोखिम का पता लगाने (उपयोगकर्ता और साइन-इन दोनों से जुड़े), रिस्की यूजर्स रिपोर्ट में पाए जाने वाले समग्र उपयोगकर्ता जोखिम स्कोर में योगदान करते हैं.
पहचान सुरक्षा संगठनों को इन संदिग्ध कार्यों को देखने और जल्दी से जवाब देने के लिए शक्तिशाली संसाधनों तक पहुंच प्रदान करता है.
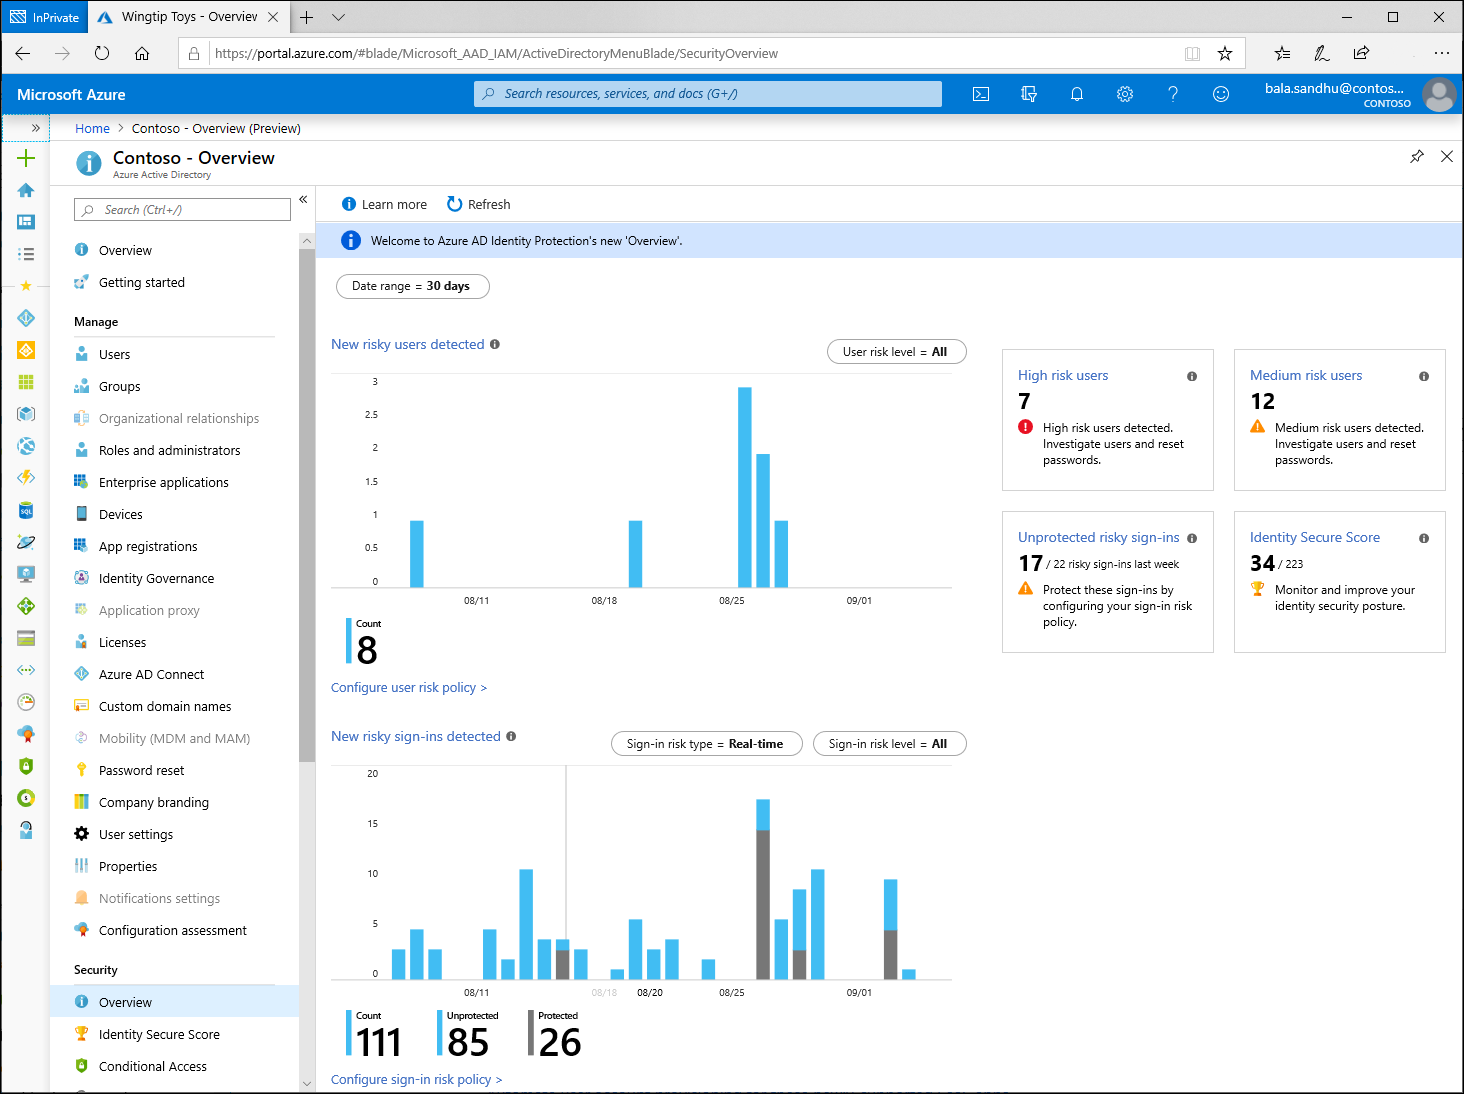
पहचान संरक्षण केवल तभी जोखिम का पता लगाते हैं जब सही क्रेडेंशियल्स का उपयोग किया जाता है. यदि साइन-इन पर गलत क्रेडेंशियल्स का उपयोग किया जाता है, तो यह क्रेडेंशियल समझौता के जोखिम का प्रतिनिधित्व नहीं करता है.
जोखिम प्रकार और पता लगाना
पर जोखिम का पता लगाया जा सकता है उपयोगकर्ता और दाखिल करना स्तर और दो प्रकार का पता लगाने या गणना रियल टाइम और ऑफलाइन. कुछ जोखिमों को केवल Microsoft ENTRA ID P2 ग्राहकों के लिए उपलब्ध प्रीमियम माना जाता है, जबकि अन्य मुफ्त और Microsoft ENTRA ID P1 ग्राहकों के लिए उपलब्ध हैं.
एक साइन-इन जोखिम इस संभावना का प्रतिनिधित्व करता है कि किसी दिए गए प्रमाणीकरण अनुरोध को अधिकृत पहचान स्वामी नहीं है. एक उपयोगकर्ता के लिए जोखिम भरी गतिविधि का पता लगाया जा सकता है जो एक विशिष्ट दुर्भावनापूर्ण साइन-इन से जुड़ा नहीं है, लेकिन उपयोगकर्ता के लिए ही.
रियल-टाइम डिटेक्शन 5 से 10 मिनट के लिए रिपोर्टिंग में दिखाई नहीं दे सकता है. ऑफ़लाइन डिटेक्शन 48 घंटे के लिए रिपोर्टिंग में नहीं दिखा सकता है.
हमारा सिस्टम यह पता लगा सकता है कि जोखिम उपयोगकर्ता जोखिम स्कोर में योगदान देने वाली जोखिम घटना या तो थी:
- एक झूठा सकारात्मक
- उपयोगकर्ता जोखिम को या तो नीति द्वारा हटा दिया गया था:
- बहुपक्षीय प्रमाणीकरण पूरा करना
- सुरक्षित पासवर्ड बदलें.
हमारी प्रणाली जोखिम की स्थिति को खारिज कर देगी और “एआई की पुष्टि साइन-इन सेफ” का एक जोखिम विस्तार दिखाएगा और अब उपयोगकर्ता के समग्र जोखिम में योगदान नहीं देगा.
साइन-इन रिस्क डिटेक्शन
जोखिम का पता लगाना पता लगाने का प्रकार प्रकार असामान्य यात्रा ऑफलाइन अधिमूल्य विषम टोकन ऑफलाइन अधिमूल्य टोकन जारीकर्ता विसंगति ऑफलाइन अधिमूल्य मैलवेयर लिंक्ड आईपी एड्रेस ऑफलाइन अधिमूल्य इस पता लगाने से पदावनत किया गया है. संदिग्ध ब्राउज़र ऑफलाइन अधिमूल्य अपरिचित साइन-इन गुण रियल टाइम अधिमूल्य दुर्भावनापूर्ण आईपी पता ऑफलाइन अधिमूल्य संदिग्ध इनबॉक्स हेरफेर नियम ऑफलाइन अधिमूल्य पासवर्ड स्प्रे ऑफलाइन अधिमूल्य असंभव यात्रा ऑफलाइन अधिमूल्य नया देश ऑफलाइन अधिमूल्य अनाम आईपी पते से गतिविधि ऑफलाइन अधिमूल्य संदिग्ध इनबॉक्स अग्रेषण ऑफलाइन अधिमूल्य संवेदनशील फाइलों तक बड़े पैमाने पर पहुंच ऑफलाइन अधिमूल्य सत्यापित खतरा अभिनेता आईपी रियल टाइम अधिमूल्य अतिरिक्त जोखिम का पता चला वास्तविक समय या ऑफ़लाइन नॉनप्रेमियम अनाम आईपी पता रियल टाइम नॉनप्रेमियम व्यवस्थापक की पुष्टि की गई उपयोगकर्ता ने समझौता किया ऑफलाइन नॉनप्रेमियम Microsoft Entra खतरा खुफिया जानकारी वास्तविक समय या ऑफ़लाइन नॉनप्रेमियम उपयोगकर्ता जोखिम का पता लगाना
जोखिम का पता लगाना पता लगाने का प्रकार प्रकार प्राइमरी रिफ्रेश टोकन (PRT) तक पहुंचने का संभावित प्रयास ऑफलाइन अधिमूल्य विषम उपयोगकर्ता गतिविधि ऑफलाइन अधिमूल्य उपयोगकर्ता ने संदिग्ध गतिविधि की सूचना दी ऑफलाइन अधिमूल्य अतिरिक्त जोखिम का पता चला वास्तविक समय या ऑफ़लाइन नॉनप्रेमियम लीक की साख ऑफलाइन नॉनप्रेमियम Microsoft Entra खतरा खुफिया जानकारी ऑफलाइन नॉनप्रेमियम प्रीमियम डिटेक्शन
निम्नलिखित प्रीमियम डिटेक्शन केवल Microsoft ENTRA ID P2 ग्राहकों को दिखाई देते हैं.
प्रीमियम साइन-इन रिस्क डिटेक्शन
असामान्य यात्रा
परिकलित ऑफ़लाइन. यह जोखिम का पता लगाने का प्रकार भौगोलिक रूप से दूर के स्थानों से उत्पन्न होने वाले दो साइन-इन की पहचान करता है, जहां कम से कम एक स्थान उपयोगकर्ता के लिए भी असामान्य हो सकता है, पिछले व्यवहार को देखते हुए. एल्गोरिथ्म दो साइन-इन के बीच के समय सहित कई कारकों को ध्यान में रखता है और उपयोगकर्ता को पहले स्थान से दूसरे स्थान तक यात्रा करने के लिए लिया गया था. यह जोखिम संकेत दे सकता है कि एक अलग उपयोगकर्ता समान क्रेडेंशियल्स का उपयोग कर रहा है.
एल्गोरिथ्म असंभव यात्रा की स्थिति में योगदान करने वाले स्पष्ट “झूठे सकारात्मक” को अनदेखा करता है, जैसे कि वीपीएन और संगठन में अन्य उपयोगकर्ताओं द्वारा नियमित रूप से उपयोग किए जाने वाले स्थान. सिस्टम में 14 दिनों या 10 लॉगिन के शुरुआती सीखने की प्रारंभिक अवधि है, जिसके दौरान यह एक नए उपयोगकर्ता के साइन-इन व्यवहार को सीखता है.
विषम टोकन
परिकलित ऑफ़लाइन. यह पता लगाने से संकेत मिलता है कि टोकन में असामान्य विशेषताएं हैं जैसे कि एक असामान्य टोकन जीवनकाल या एक टोकन जो एक अपरिचित स्थान से खेला जाता है. इस डिटेक्शन में सेशन टोकन और रिफ्रेश टोकन शामिल हैं.
एक ही जोखिम के स्तर पर अन्य डिटेक्शन की तुलना में अधिक शोर करने के लिए विसंगति टोकन को ट्यून किया जाता है. इस ट्रेडऑफ को फिर से तैयार किए गए टोकन का पता लगाने की संभावना को बढ़ाने के लिए चुना जाता है जो अन्यथा किसी का ध्यान नहीं जा सकता है. क्योंकि यह एक उच्च शोर का पता लगाने के लिए, सामान्य संभावना से अधिक है कि इस पता लगाने के लिए ध्वजांकित कुछ सत्र झूठे सकारात्मकता हैं. हम उपयोगकर्ता से अन्य साइन-इन के संदर्भ में इस पता लगाने के द्वारा ध्वजांकित सत्रों की जांच करने की सलाह देते हैं. यदि स्थान, एप्लिकेशन, आईपी पता, उपयोगकर्ता एजेंट, या अन्य विशेषताएं उपयोगकर्ता के लिए अप्रत्याशित हैं, तो किरायेदार व्यवस्थापक को इस जोखिम को संभावित टोकन रिप्ले के संकेतक के रूप में विचार करना चाहिए.
टोकन जारीकर्ता विसंगति
परिकलित ऑफ़लाइन. यह जोखिम का पता लगाने से संबंधित एसएएमएल टोकन के लिए एसएएमएल टोकन जारीकर्ता को इंगित करता है कि संभावित रूप से समझौता किया गया है. टोकन में शामिल दावे असामान्य या मैच ज्ञात हमलावर पैटर्न हैं.
मैलवेयर लिंक्ड आईपी पता (पदावनत)
परिकलित ऑफ़लाइन. यह जोखिम का पता लगाने का प्रकार मैलवेयर से संक्रमित आईपी पते से साइन-इन को इंगित करता है जो एक बॉट सर्वर के साथ सक्रिय रूप से संवाद करने के लिए जाना जाता है. यह डिटेक्शन आईपी पते के खिलाफ उपयोगकर्ता के डिवाइस के आईपी पते से मेल खाता है जो बॉट सर्वर के संपर्क में थे जबकि बॉट सर्वर सक्रिय था. इस पता लगाने से पदावनत किया गया है. पहचान सुरक्षा अब नया “मैलवेयर लिंक्ड आईपी पता” डिटेक्शन उत्पन्न नहीं करता है. जिन ग्राहकों के पास वर्तमान में “मैलवेयर लिंक्ड आईपी एड्रेस” है, उनके किरायेदार में डिटेक्शन अभी भी 90-दिवसीय डिटेक्शन रिटेंशन टाइम तक पहुंचने तक उन्हें देखने, रिमेडेट या खारिज करने में सक्षम होंगे।.
संदिग्ध ब्राउज़र
परिकलित ऑफ़लाइन. संदिग्ध ब्राउज़र डिटेक्शन एक ही ब्राउज़र में विभिन्न देशों के कई किरायेदारों में संदिग्ध साइन-इन गतिविधि के आधार पर विषम व्यवहार को इंगित करता है.
अपरिचित साइन-इन गुण
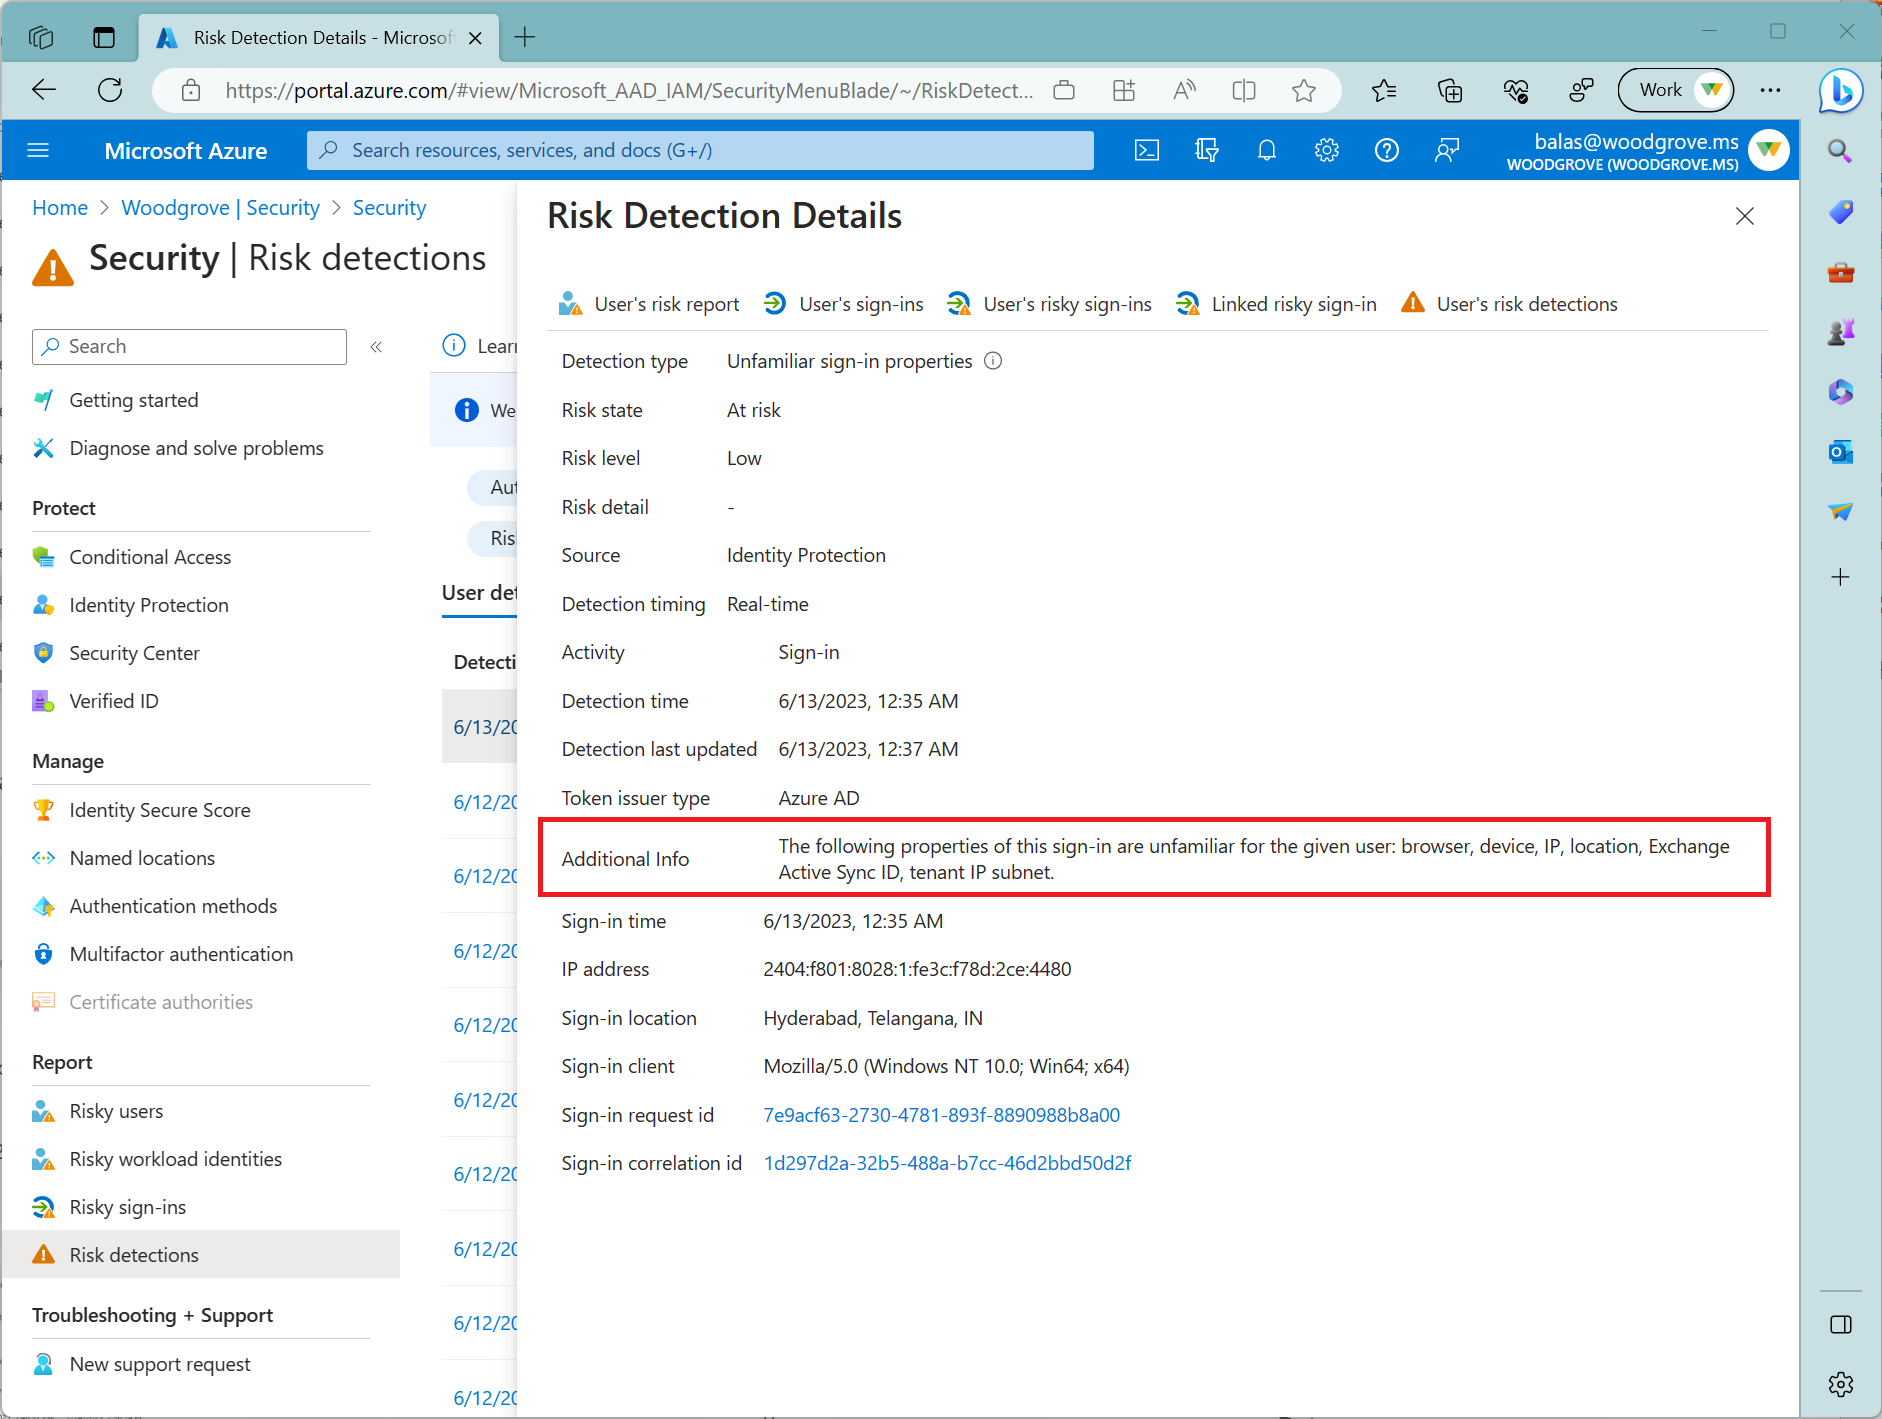
वास्तविक समय में गणना की गई. यह जोखिम का पता लगाने का प्रकार पिछले साइन-इन इतिहास पर विचार करता है जो विसंगतिपूर्ण साइन-इन की तलाश करता है. सिस्टम पिछले साइन-इन के बारे में जानकारी संग्रहीत करता है, और एक साइन-इन होने पर जोखिम का पता लगाने को ट्रिगर करता है जो उपयोगकर्ता के लिए अपरिचित गुणों के साथ होता है. इन गुणों में आईपी, एएसएन, स्थान, डिवाइस, ब्राउज़र और किरायेदार आईपी सबनेट शामिल हो सकते हैं. नए बनाए गए उपयोगकर्ता “लर्निंग मोड” अवधि में हैं, जहां अपरिचित साइन-इन गुण जोखिम का पता लगाना बंद हो जाता है जबकि हमारे एल्गोरिदम उपयोगकर्ता के व्यवहार को सीखते हैं. लर्निंग मोड की अवधि गतिशील है और इस बात पर निर्भर करती है कि उपयोगकर्ता के साइन-इन पैटर्न के बारे में पर्याप्त जानकारी एकत्र करने में कितना समय लगता है. न्यूनतम अवधि पांच दिन है. एक उपयोगकर्ता निष्क्रियता की लंबी अवधि के बाद सीखने के मोड में वापस जा सकता है.
हम बुनियादी प्रमाणीकरण (या विरासत प्रोटोकॉल) के लिए भी यह पता लगाते हैं. क्योंकि इन प्रोटोकॉल में क्लाइंट आईडी जैसे आधुनिक गुण नहीं हैं, झूठी सकारात्मकता को कम करने के लिए सीमित टेलीमेट्री है. हम अपने ग्राहकों को आधुनिक प्रमाणीकरण में जाने की सलाह देते हैं.
अपरिचित साइन-इन गुणों को इंटरैक्टिव और गैर-इंटरैक्टिव साइन-इन दोनों पर पता लगाया जा सकता है. जब इस पता लगाने का पता गैर-इंटरैक्टिव साइन-इन पर लगाया जाता है, तो यह टोकन रिप्ले हमलों के जोखिम के कारण बढ़ी हुई जांच के योग्य है.
एक अपरिचित साइन-इन गुण जोखिम का चयन करने से आप देखने की अनुमति देते हैं अतिरिक्त जानकारी इस जोखिम के बारे में आपको अधिक विस्तार से दिखा रहा है. निम्न स्क्रीनशॉट इन विवरणों का एक उदाहरण दिखाता है.
दुर्भावनापूर्ण आईपी पता
परिकलित ऑफ़लाइन. यह पता लगाना एक दुर्भावनापूर्ण आईपी पते से साइन-इन को इंगित करता है. आईपी पते या अन्य आईपी प्रतिष्ठा स्रोतों से प्राप्त अमान्य क्रेडेंशियल्स के कारण उच्च विफलता दरों के आधार पर एक आईपी पते को दुर्भावनापूर्ण माना जाता है.
संदिग्ध इनबॉक्स हेरफेर नियम
परिकलित ऑफ़लाइन. यह पता लगाने की खोज क्लाउड ऐप्स के लिए Microsoft डिफेंडर द्वारा प्रदान की गई जानकारी का उपयोग करके की जाती है. यह पता आपके पर्यावरण को देखता है और तब अलर्ट को ट्रिगर करता है जब संदिग्ध नियम जो संदेश या फ़ोल्डर को हटाते हैं या फ़ोल्डर को ले जाते हैं, उपयोगकर्ता के इनबॉक्स पर सेट किए जाते हैं. यह पता लगाने से संकेत मिल सकता है: एक उपयोगकर्ता के खाते से समझौता किया जाता है, संदेश जानबूझकर छिपाए जा रहे हैं, और मेलबॉक्स का उपयोग आपके संगठन में स्पैम या मैलवेयर वितरित करने के लिए किया जा रहा है.
पासवर्ड स्प्रे
परिकलित ऑफ़लाइन. एक पासवर्ड स्प्रे हमला वह जगह है जहां कई उपयोगकर्ताओं पर अनधिकृत पहुंच प्राप्त करने के लिए एकीकृत ब्रूट बल तरीके से सामान्य पासवर्ड का उपयोग करके हमला किया जाता है. जब पासवर्ड स्प्रे अटैक सफलतापूर्वक प्रदर्शन किया गया हो तो यह जोखिम का पता लगाना शुरू हो गया है. उदाहरण के लिए, हमलावर को सफलतापूर्वक प्रमाणित किया जाता है, पता लगाए गए उदाहरण में.
असंभव यात्रा
परिकलित ऑफ़लाइन. यह पता लगाने की खोज क्लाउड ऐप्स के लिए Microsoft डिफेंडर द्वारा प्रदान की गई जानकारी का उपयोग करके की जाती है. यह डिटेक्शन उपयोगकर्ता गतिविधियों की पहचान करता है (एक एकल या कई सत्र है) भौगोलिक रूप से दूर के स्थानों से उत्पन्न होने वाली समय अवधि के भीतर पहले स्थान से दूसरे स्थान पर यात्रा करने के लिए समय की तुलना में कम समय के भीतर. यह जोखिम संकेत दे सकता है कि एक अलग उपयोगकर्ता समान क्रेडेंशियल्स का उपयोग कर रहा है.
नया देश
परिकलित ऑफ़लाइन. यह पता लगाने की खोज क्लाउड ऐप्स के लिए Microsoft डिफेंडर द्वारा प्रदान की गई जानकारी का उपयोग करके की जाती है. यह पता लगाने के लिए नए और अनैतिक स्थानों को निर्धारित करने के लिए पिछले गतिविधि स्थानों पर विचार करता है. एनोमली डिटेक्शन इंजन संगठन में उपयोगकर्ताओं द्वारा उपयोग किए जाने वाले पिछले स्थानों के बारे में जानकारी संग्रहीत करता है.
अनाम आईपी पते से गतिविधि
परिकलित ऑफ़लाइन. यह पता लगाने की खोज क्लाउड ऐप्स के लिए Microsoft डिफेंडर द्वारा प्रदान की गई जानकारी का उपयोग करके की जाती है. यह पता लगाने से पता चलता है कि उपयोगकर्ता एक आईपी पते से सक्रिय थे जिन्हें एक अनाम प्रॉक्सी आईपी पते के रूप में पहचाना गया है.
संदिग्ध इनबॉक्स अग्रेषण
परिकलित ऑफ़लाइन. यह पता लगाने की खोज क्लाउड ऐप्स के लिए Microsoft डिफेंडर द्वारा प्रदान की गई जानकारी का उपयोग करके की जाती है. यह पता लगाने के लिए संदिग्ध ईमेल अग्रेषण नियमों की तलाश है, उदाहरण के लिए, यदि किसी उपयोगकर्ता ने एक इनबॉक्स नियम बनाया है जो सभी ईमेल की एक प्रति बाहरी पते पर अग्रेषित करता है.
संवेदनशील फाइलों तक बड़े पैमाने पर पहुंच
परिकलित ऑफ़लाइन. यह पता लगाने की खोज क्लाउड ऐप्स के लिए Microsoft डिफेंडर द्वारा प्रदान की गई जानकारी का उपयोग करके की जाती है. यह पता आपके वातावरण को देखता है और जब उपयोगकर्ता Microsoft SharePoint या Microsoft OneDrive से कई फ़ाइलों का उपयोग करते हैं, तो अलर्ट ट्रिगर करता है. एक चेतावनी केवल तभी ट्रिगर की जाती है जब एक्सेस की गई फ़ाइलों की संख्या उपयोगकर्ता के लिए असामान्य हो और फ़ाइलों में संवेदनशील जानकारी हो सकती है
सत्यापित खतरा अभिनेता आईपी
वास्तविक समय में गणना की गई. यह जोखिम का पता लगाने का प्रकार साइन-इन गतिविधि को इंगित करता है जो कि Microsoft खतरा खुफिया केंद्र (MSTIC) के आधार पर राष्ट्र राज्य अभिनेताओं या साइबर अपराध समूहों से जुड़े ज्ञात आईपी पते के अनुरूप है।.
प्रीमियम यूजर रिस्क डिटेक्शन
प्राइमरी रिफ्रेश टोकन (PRT) तक पहुंचने का संभावित प्रयास
परिकलित ऑफ़लाइन. इस जोखिम का पता लगाने का प्रकार Microsoft डिफेंडर द्वारा एंडपॉइंट (MDE) द्वारा प्रदान की गई जानकारी का उपयोग करके खोजा जाता है. एक प्राथमिक रिफ्रेश टोकन (पीआरटी) विंडोज 10, विंडोज सर्वर 2016, और बाद के संस्करणों, आईओएस, और एंड्रॉइड डिवाइस पर Microsoft ENTRA प्रमाणीकरण की एक प्रमुख विरूपण साक्ष्य है।. एक PRT एक JSON वेब टोकन (JWT) है जो विशेष रूप से Microsoft प्रथम-पक्षीय टोकन दलालों को उन उपकरणों पर उपयोग किए गए अनुप्रयोगों में एकल साइन-ऑन (SSO) को सक्षम करने के लिए जारी किया जाता है।. हमलावर इस संसाधन को बाद में एक संगठन में स्थानांतरित करने या क्रेडेंशियल चोरी करने के लिए एक्सेस करने का प्रयास कर सकते हैं. यह पता लगाने से उपयोगकर्ताओं को उच्च जोखिम में ले जाता है और केवल उन संगठनों में आग लग जाती है जिन्होंने MDE को तैनात किया है. यह पता लगाना कम मात्रा है और अधिकांश संगठनों में अक्सर देखा जाता है. जब यह पता लगाने से यह उच्च जोखिम होता है, और उपयोगकर्ताओं को हटा दिया जाना चाहिए.
विषम उपयोगकर्ता गतिविधि
परिकलित ऑफ़लाइन. यह जोखिम का पता लगाने के लिए Microsoft Entra ID में सामान्य प्रशासनिक उपयोगकर्ता व्यवहार को आधार बनाता है, और निर्देशिका में संदिग्ध परिवर्तन जैसे व्यवहार के विषम पैटर्न को स्पॉट करता है. पता लगाने के लिए व्यवस्थापक को परिवर्तन या उस वस्तु को बदल दिया जाता है जिसे बदल दिया गया था.
उपयोगकर्ता ने संदिग्ध गतिविधि की सूचना दी
परिकलित ऑफ़लाइन. यह जोखिम पता लगाने की सूचना तब दी जाती है जब कोई उपयोगकर्ता एक मल्टीफ़ॉर्मर प्रमाणीकरण (MFA) प्रॉम्प्ट से इनकार करता है और इसे संदिग्ध गतिविधि के रूप में रिपोर्ट करता है. एक उपयोगकर्ता द्वारा शुरू किए गए एक एमएफए संकेत का मतलब यह हो सकता है कि उनकी साख से समझौता किया जाए.
अनमोल विच्छेद
Microsoft Entra ID P2 लाइसेंस के बिना ग्राहक “अतिरिक्त जोखिम का पता लगाने” के लिए “अतिरिक्त जोखिम का पता लगाने” का पता लगाने के बारे में प्राप्त करते हैं, जो कि पी 2 लाइसेंस के साथ ग्राहक करते हैं।.
नॉनप्रेमियम साइन-इन रिस्क डिटेक्शन
अतिरिक्त जोखिम का पता चला (साइन-इन)
वास्तविक समय या ऑफ़लाइन में गणना की गई. यह पता लगाने से संकेत मिलता है कि प्रीमियम डिटेक्शन में से एक का पता चला था. चूंकि प्रीमियम डिटेक्शन केवल Microsoft ENTRA ID P2 ग्राहकों को दिखाई दे रहे हैं, इसलिए वे Microsoft ENTRA ID P2 लाइसेंस के बिना ग्राहकों के लिए “अतिरिक्त जोखिम का पता लगाया” शीर्षक हैं.
अनाम आईपी पता
वास्तविक समय में गणना की गई. यह जोखिम का पता लगाने का प्रकार एक अनाम आईपी पते से साइन-इन को इंगित करता है (उदाहरण के लिए, टोर ब्राउज़र या अनाम वीपीएन). ये आईपी पते आमतौर पर उन अभिनेताओं द्वारा उपयोग किए जाते हैं जो संभावित दुर्भावनापूर्ण इरादे के लिए अपनी साइन-इन जानकारी (आईपी पता, स्थान, डिवाइस, और इसी तरह) को छिपाना चाहते हैं.
व्यवस्थापक की पुष्टि की गई उपयोगकर्ता ने समझौता किया
परिकलित ऑफ़लाइन. यह पता लगाने से संकेत मिलता है. यह देखने के लिए कि किस व्यवस्थापक ने इस उपयोगकर्ता से समझौता किया है, उपयोगकर्ता के जोखिम इतिहास (यूआई या एपीआई के माध्यम से) की जाँच करें.
Microsoft Entra खतरा खुफिया (साइन-इन)
वास्तविक समय या ऑफ़लाइन में गणना की गई. यह जोखिम का पता लगाने का प्रकार उपयोगकर्ता गतिविधि को इंगित करता है जो उपयोगकर्ता के लिए असामान्य है या ज्ञात हमले के पैटर्न के अनुरूप है. यह पता लगाना Microsoft के आंतरिक और बाहरी खतरे के खुफिया स्रोतों पर आधारित है.
नॉनप्रेमियम यूजर रिस्क डिटेक्शन
अतिरिक्त जोखिम का पता चला (उपयोगकर्ता)
वास्तविक समय या ऑफ़लाइन में गणना की गई. यह पता लगाने से संकेत मिलता है कि प्रीमियम डिटेक्शन में से एक का पता चला था. चूंकि प्रीमियम डिटेक्शन केवल Microsoft ENTRA ID P2 ग्राहकों को दिखाई दे रहे हैं, इसलिए वे Microsoft ENTRA ID P2 लाइसेंस के बिना ग्राहकों के लिए “अतिरिक्त जोखिम का पता लगाया” शीर्षक हैं.
लीक की साख
परिकलित ऑफ़लाइन. यह जोखिम का पता लगाने का प्रकार इंगित करता है कि उपयोगकर्ता की मान्य क्रेडेंशियल्स लीक हो गई हैं. जब साइबर क्रिमिनल वैध उपयोगकर्ताओं के वैध पासवर्ड से समझौता करते हैं, तो वे अक्सर इन एकत्रित क्रेडेंशियल्स को साझा करते हैं. यह साझाकरण आमतौर पर डार्क वेब, पेस्ट साइटों पर सार्वजनिक रूप से पोस्ट करके, या ब्लैक मार्केट पर क्रेडेंशियल्स को ट्रेडिंग और बेचकर किया जाता है. जब Microsoft लीक किए गए क्रेडेंशियल्स सेवा डार्क वेब, पेस्ट साइटों, या अन्य स्रोतों से उपयोगकर्ता क्रेडेंशियल्स प्राप्त करती है,. लीक हुए क्रेडेंशियल्स के बारे में अधिक जानकारी के लिए, सामान्य प्रश्न देखें.
Microsoft Entra खतरा खुफिया जानकारी (उपयोगकर्ता)
परिकलित ऑफ़लाइन. यह जोखिम का पता लगाने का प्रकार उपयोगकर्ता गतिविधि को इंगित करता है जो उपयोगकर्ता के लिए असामान्य है या ज्ञात हमले के पैटर्न के अनुरूप है. यह पता लगाना Microsoft के आंतरिक और बाहरी खतरे के खुफिया स्रोतों पर आधारित है.
सामान्य प्रश्न
जोखिम स्तर
पहचान संरक्षण तीन स्तरों में जोखिम को वर्गीकृत करता है: कम, मध्यम और उच्च. पहचान सुरक्षा नीतियों को कॉन्फ़िगर करते समय, आप इसे ट्रिगर पर भी कॉन्फ़िगर कर सकते हैं कोई खतरा नहीं स्तर. कोई जोखिम का मतलब नहीं है कि कोई सक्रिय संकेत नहीं है कि उपयोगकर्ता की पहचान से समझौता किया गया है.
Microsoft जोखिम की गणना कैसे की जाती है, इस बारे में विशिष्ट विवरण प्रदान नहीं करता है. जोखिम का प्रत्येक स्तर उच्च आत्मविश्वास लाता है कि उपयोगकर्ता या साइन-इन से समझौता किया जाता है. उदाहरण के लिए, उपयोगकर्ता के लिए अपरिचित साइन-इन गुणों के एक उदाहरण की तरह कुछ अन्य उपयोगकर्ता के लिए लीक हुए क्रेडेंशियल्स के रूप में धमकी नहीं दे सकता है.
पासवर्ड हैश सिंक्रनाइज़ेशन
लीक हुए क्रेडेंशियल्स जैसे जोखिम का पता लगाने के लिए पासवर्ड हैश की उपस्थिति की आवश्यकता होती है।. पासवर्ड हैश सिंक्रनाइज़ेशन के बारे में अधिक जानकारी के लिए, लेख देखें, Microsoft ENTRA कनेक्ट सिंक के साथ पासवर्ड हैश सिंक्रनाइज़ेशन को लागू करें.
विकलांग उपयोगकर्ता खातों के लिए जोखिम का पता क्यों लगाया जाता है?
अक्षम उपयोगकर्ता खातों को फिर से सक्षम किया जा सकता है. यदि किसी अक्षम खाते की क्रेडेंशियल्स से समझौता किया जाता है, और खाता फिर से सक्षम हो जाता है, तो बुरे अभिनेता एक्सेस प्राप्त करने के लिए उन क्रेडेंशियल्स का उपयोग कर सकते हैं. पहचान संरक्षण संभावित खाता समझौता के बारे में ग्राहकों को सचेत करने के लिए विकलांग उपयोगकर्ता खातों के खिलाफ संदिग्ध गतिविधियों के लिए जोखिम का पता लगाता है. यदि कोई खाता अब उपयोग में नहीं है और फिर से सक्षम नहीं होगा, तो ग्राहकों को समझौता करने से रोकने के लिए इसे हटाने पर विचार करना चाहिए. हटाए गए खातों के लिए कोई जोखिम का पता नहीं लगाया जाता है.
Microsoft को लीक हुए क्रेडेंशियल्स कहां मिलते हैं?
Microsoft विभिन्न स्थानों में लीक हुई साख पाता है, जिसमें शामिल हैं:
- सार्वजनिक पेस्ट साइट जैसे कि पास्टबिन.कॉम और पेस्ट.सीए जहां बुरे अभिनेता आमतौर पर ऐसी सामग्री पोस्ट करते हैं. यह स्थान चोरी की साख खोजने के लिए अपने शिकार पर सबसे खराब अभिनेताओं का पहला पड़ाव है.
- कानून प्रवर्तन एजेन्सी.
- Microsoft में अन्य समूह डार्क वेब रिसर्च कर रहे हैं.
मैं किसी भी लीक हुए क्रेडेंशियल्स को क्यों नहीं देख रहा हूँ?
लीक हुए क्रेडेंशियल्स को कभी भी संसाधित किया जाता है Microsoft एक नया, सार्वजनिक रूप से उपलब्ध बैच पाता है. संवेदनशील प्रकृति के कारण, लीक हुए क्रेडेंशियल्स प्रसंस्करण के तुरंत बाद हटा दिए जाते हैं. आप पासवर्ड हैश सिंक्रनाइज़ेशन (PHS) को सक्षम करने के बाद केवल नए लीक हुए क्रेडेंशियल्स को आपके किरायेदार के खिलाफ संसाधित किया जाता है. पहले से पाए गए क्रेडेंशियल जोड़े के खिलाफ सत्यापित नहीं किया गया है.
मैंने कुछ समय के लिए कोई भी लीक क्रेडेंशियल रिस्क इवेंट नहीं देखा है
यदि आपने कोई लीक क्रेडेंशियल रिस्क इवेंट नहीं देखा है, तो यह निम्नलिखित कारणों से है:
- आपके पास अपने किरायेदार के लिए PHS सक्षम नहीं है.
- Microsoft को आपके उपयोगकर्ताओं से मेल खाने वाले कोई भी लीक हुए क्रेडेंशियल जोड़े नहीं मिले हैं.
कितनी बार Microsoft नई क्रेडेंशियल्स को संसाधित करता है?
क्रेडेंशियल्स को पाए जाने के तुरंत बाद संसाधित किया जाता है, आम तौर पर प्रति दिन कई बैचों में.
स्थानों
जोखिम का पता लगाने में स्थान आईपी एड्रेस लुकअप का उपयोग करके निर्धारित किया जाता है.
अगले कदम
- जोखिमों को कम करने के लिए उपलब्ध नीतियां
- जोखिम की जांच करें
- Remediate और Unblock उपयोगकर्ता
- सुरक्षा अवलोकन
लोग अपने आईपी को कैसे छिपाते हैं और उन्हें पता लगाने के लिए उपयोगी क्यों हो सकता है?
लगभग कहीं भी आप आज इंटरनेट पर जाते हैं, आप किसी प्रकार के पीछे छोड़ देते हैं. चाहे वह आपकी ऑनलाइन गतिविधियाँ, स्थान, या कुछ और हो, जब तक कि आप अपने ट्रैक को कवर करने में बहुत अच्छे न हों, आपके बारे में पर्याप्त जानकारी प्राप्त करना संभव होगा.
ऐसा ही एक निशान आपका इंटरनेट प्रोटोकॉल या आईपी पता है. प्रत्येक कंप्यूटर, राउटर, या नेटवर्क पर किसी अन्य डिवाइस में एक IP पता है जो उन्हें एक पहचान संख्या के रूप में सौंपा गया है. आईपी पता स्वयं स्थान से जुड़ा हुआ है, जो कि हम आमतौर पर कैसे जानते हैं कि कोई व्यक्ति यूएस या फ्रांस में लैपटॉप का उपयोग कर रहा है या उदाहरण के लिए फ्रांस.
लेकिन आईपी स्थान देश-स्तर की तुलना में और भी गहरा जा सकता है. आज, आईपी जियोलोकेशन सेवाएं बहुत सटीक रूप से आपके स्थान को ज़िप कोड के लिए इंगित करने में सक्षम हैं और ट्रांसपेरेंसी रिपोर्ट के अनुसार, ग्लोबल आईपी जियोलोकेशन मार्केट $ 4 तक पहुंच जाएगा।.2027 तक मूल्य में 5 बिलियन.
आप इसे कैसे देखते हैं, इसके आधार पर, यह एक अच्छी या बुरी चीज हो सकती है. हम आपको अपने वास्तविक आईपी को छिपाने के लिए विभिन्न तरीकों का उपयोग करने जा रहे हैं, वे ऐसा क्यों करते हैं, साथ ही साथ आपको उनका पता लगाने की आवश्यकता क्यों है. अंत में हम आपको दिखाएंगे कि IPINFO इसके साथ कैसे मदद कर सकता है.
लोग अपना आईपी क्यों छिपाते हैं?
कई कारण हैं कि लोग अपने आईपी पते को छिपा रहे हैं.
उदाहरण के लिए, कोई व्यक्ति अपने आईपी को छिपा रहा है, यह हैकरों से अपनी पहचान को छिपाने के लिए अपने कार्यों को ट्रैक करने और संभव के रूप में अपने बारे में कम जानकारी को प्रकट करने के लिए कर सकता है.
या, वे खुद को सेंसरिंग वाली सरकारों से बचाना चाहते हैं जो वे जो कहते हैं और ऑनलाइन करते हैं, उस पर जासूसी कर रहे हैं.
वे अपने इंटरनेट सेवा प्रदाताओं (ISP) या खोज इंजन को अपने इंटरनेट ब्राउज़िंग गतिविधियों का एक लॉग रखने से भी रोकना चाहते हैं.
कुछ अपने आईपी को भौगोलिक रूप से अवरुद्ध सामग्री और वेबसाइटों या प्रतिबंधों को उनके कार्यस्थल या स्कूल में डालने के लिए छिपाते हैं.
अन्य लोग नेटफ्लिक्स या हुलु जैसी वीडियो स्ट्रीमिंग सेवाओं का उपयोग करने में सक्षम होना चाहते हैं और जहां भी वे हैं, अपने पसंदीदा टीवी शो के नवीनतम एपिसोड देखें.
ईरान, चीन, रूस, आदि जैसे सत्तावादी देशों में रहने वाले लोग. राज्य सेंसरशिप से बचने के लिए अपने आईपी को छिपाएं और अपने देशों में अवरुद्ध साइटों और सामग्री का उपयोग करें (दूसरे पक्ष को सुनें, इसलिए बोलने के लिए).
दूसरी ओर, इसका मतलब यह नहीं है कि अमेरिका या यूके जैसे लोकतांत्रिक देशों में लोगों को उनकी सरकारों द्वारा जासूसी करने से छूट है. अनाम आईपी भी शक्तिशाली इलेक्ट्रॉनिक ईव्सड्रॉपिंग क्षमताओं के साथ सरकार के तहत रहने वाले किसी भी व्यक्ति के लिए उपयोगी हो सकता है.
उदाहरण के लिए, कई पश्चिमी देशों में लोग 14ey से कम समय की निगरानी कर रहे हैं. यह संयुक्त राज्य अमेरिका, यूनाइटेड किंगडम, कनाडा, ऑस्ट्रेलिया, न्यूजीलैंड, जर्मनी, फ्रांस, हॉलैंड, बेल्जियम, इटली, स्पेन, डेनमार्क, स्वीडन और नॉर्वे सहित देशों का गठबंधन है, जो न केवल अपने स्वयं के नागरिकों की निगरानी करते हैं, बल्कि व्यापार जानकारी भी देते हैं। अन्य सदस्यों के नागरिकों के बारे में बाकी “आंखों” के साथ आगे और पीछे.
जो भी कारण हो, लोग अपने आईपी पते को मुखौटा करने की कोशिश करेंगे. यदि आपके पास एक वेबसाइट है जहां आपके लिए यह जानना महत्वपूर्ण है कि वे कैसे कर रहे हैं.
लोग अपने आईपी को कैसे छिपाते हैं?
अपने असली आईपी पते को छिपाने के कई तरीके हैं. यहां, हम तीन सबसे व्यापक रूप से उपयोग किए जाने वाले तीनों पर ध्यान केंद्रित करेंगे.
1. एक वीपीएन सॉफ्टवेयर का उपयोग करना
2019 में एक अनुमानित दुनिया भर में वीपीएन बाजार मूल्य $ 23 था.6bn और यह $ 27 होगा.2020 में 1bn, गो-ग्लोब के द स्टेट ऑफ वीपीएन उपयोग के अनुसार-सांख्यिकी और रुझान. उनके आंकड़ों के अनुसार, दुनिया भर में वीपीएन बाजार हर साल लगभग 4 बिलियन डॉलर बढ़ता है.
एक वीपीएन, या वर्चुअल प्राइवेट नेटवर्क, आपके कंप्यूटर और डेस्टिनेशन सर्वर के बीच एक बिचौलिया के रूप में कार्य करता है.
यह दो उद्देश्यों को पूरा करता है. एक इंटरनेट पर अपने कनेक्शन को एन्क्रिप्ट करना है. अन्य अपने असली आईपी पते को छिपाना है.
एक वीपीएन के साथ अपने आईपी पते को छिपाने के लिए आपको अपने चयन (जैसे कि नॉर्डवीपीएन या एक्सप्रेसवीपीएन) का एक वीपीएन डाउनलोड करना है, इसे लॉग इन करें और इसे चालू करें. एक बार, वीपीएन को आपके आईपी और आपके स्थान को छिपाना चाहिए.
यहां क्या होता है और जिस तरह से वीपीएन आपके आईपी को छुपाता है वह यह है कि आपका ट्रैफ़िक वीपीएन सर्वर के माध्यम से मामूली चक्कर लगाता है. इस तरह, आपका ट्रैफ़िक उन वेबसाइटों तक पहुँचता है जिन्हें आप जाना चाहते हैं (उदाहरण के लिए नेटफ्लिक्स की तरह), अपने वास्तविक आईपी के माध्यम से नहीं, बल्कि वीपीएन के आईपी.
2. एक प्रॉक्सी सर्वर के साथ
अपने आईपी पते को छिपाने का एक और तरीका एक प्रॉक्सी सर्वर का उपयोग करना है. संक्षेप में, प्रॉक्सी जो करता है वह क्लाइंट या नेटवर्क के अनुरोधों को आगे बढ़ाता है और सर्वर प्रतिक्रियाओं को प्राप्त करता है और वितरित करता है.
लोग अक्सर वीपीएन सर्वर के साथ प्रॉक्सी को भ्रमित करते हैं, उन्हें एक ही काम करने के लिए विश्वास करते हैं. यह मसला नहीं है.
प्रॉक्सी सर्वर ट्रैफ़िक को एन्क्रिप्ट नहीं करते हैं, जिसका अर्थ है कि वे अपने आईपी पते को किसी ऐसे व्यक्ति से छिपाने में सक्षम नहीं होंगे जो डिवाइस से प्रॉक्सी सर्वर पर ट्रैफ़िक को इंटरसेप्ट करता है.
जब ऑनलाइन गोपनीयता की बात आती है तो प्रॉक्सी वीपीएन सर्वर की तुलना में कम विश्वसनीय होता है.
सुरक्षा के अलग -अलग डिग्री के साथ तीन प्रकार के प्रॉक्सी सर्वर हैं:
- पारदर्शी, जो आपके आईपी या इस तथ्य को नहीं छिपाता है कि आप एक प्रॉक्सी सर्वर का उपयोग कर रहे हैं.
- गुमनाम, जो आईपी को छुपाता है, लेकिन ऐसा नहीं है कि आप एक प्रॉक्सी का उपयोग करते हैं.
- अभिजात वर्ग, जो आपके आईपी पते और प्रॉक्सी सर्वर के आपके उपयोग दोनों को छुपाता है.
3. टोर का उपयोग करना
टॉर, या प्याज राउटर, स्वयंसेवकों द्वारा चलाए जाने वाले सर्वर नोड्स का एक ओपन-सोर्स और मुफ्त नेटवर्क है जो प्रॉक्सी की परतों के पीछे आपकी पहचान को छुपाता है (एक प्याज की तरह, इसलिए नाम).
टोर ब्राउज़र का उपयोग करते समय, यह पहले एक यादृच्छिक रूप से सार्वजनिक रूप से सूचीबद्ध प्रविष्टि नोड से जुड़ता है. अगला, ट्रैफ़िक एक यादृच्छिक रूप से चुने हुए मध्य नोड से गुजरता है. अंत में, ट्रैफ़िक तीसरे और अंतिम नोड से गुजरता है.
जैसा कि पथ के प्रत्येक नोड को केवल इसके पहले और बाद में नोड्स के आईपी को पता होगा, मूल (आपके) आईपी पते का पता लगाना लगभग असंभव है, भले ही कोई व्यक्ति अंतिम नोड से गंतव्य सर्वर तक ट्रैफ़िक को रोक सकता है.
यह आपके वास्तविक आईपी पते को छिपाने में टोर को उत्कृष्ट बनाता है, लेकिन यह सब नोड से नोड तक उछलता है. ट्रेडऑफ टोर के साथ गति में आता है, यातायात यात्रा को पूरा करने में अधिक समय लेता है.
कैसे पता लगाएं कि क्या आपके आगंतुक वीपीएन, प्रॉक्सी या टोर का उपयोग कर रहे हैं?
यद्यपि बहुत सारे वैध कारण हैं कि कोई अपने आईपी पते को छिपाना क्यों चाहता है, ऐसे कई लोग हैं जो इतने वैध नहीं हैं.
नेटफ्लिक्स जैसी साइटें, उदाहरण के लिए, कॉपीराइट धारकों की सुरक्षा के लिए वीपीएन (उनके पास ज्ञात वीपीएन आईपी पते की एक सूची है) को ब्लॉक करें और सुनिश्चित करें कि वे अपनी फिल्मों या टीवी शो को देखने वाले लोगों के लिए पैसे प्राप्त करते हैं.
एक और कारण है कि आप यह पता लगाना चाहते हैं कि क्या कोई अपने आईपी को किसी अन्य तरीके से छिपा रहा है, स्पैम का मुकाबला करना है. मान लीजिए कि कोई आपकी वेबसाइट पर स्पैम पोस्ट कर रहा है. यदि आप उनके आईपी को ब्लॉक करने की कोशिश करते हैं, तो वे एक दूसरे के साथ वापस आ सकते हैं क्योंकि वे एक प्रॉक्सी के पीछे हैं. उस स्थिति में, आपकी कार्रवाई का सबसे अच्छा कोर्स उस प्रॉक्सी के लिए IPS की एक श्रृंखला को ब्लॉक करना हो सकता है.
क्लिक करें धोखाधड़ी एक और वर्तमान खतरा है जो ऑनलाइन व्यापार मालिकों से निपटना है. यह अनुमान लगाया जाता है कि नकली पीपीसी क्लिक कंपनियों को प्रति वर्ष $ 60 मिलियन खर्च करता है और धोखाधड़ी ट्रैफ़िक पर क्लिक करें एक खतरनाक दर (प्रति वर्ष 50%) पर बढ़ रहा है.
अंत में, आप यह भी जानना चाहते हैं कि आपके आगंतुक हैकर्स से लड़ने के लिए कहां से आ रहे हैं.
मान लीजिए कि आपकी वेबसाइट अमेरिका-आधारित दर्शकों और शायद कुछ यूके और यूरोप को पूरा करती है. लेकिन फिर, एनालिटिक्स को देखते हुए, आप ध्यान दें कि आपका दूसरा सबसे बड़ा दर्शक स्रोत चीन है और आपकी सामग्री किसी भी तरह से उस विशेष दर्शकों को पूरा नहीं करती है. यह जानते हुए कि चीन में दुनिया में हैकर्स की सबसे बड़ी आबादी है, यह चिंताजनक हो सकता है.
सभी ने कहा, आप एक वीपीएन, प्रॉक्सी सर्वर या टोर के उपयोग का पता कैसे लगाते हैं?
ऐसा करने के कई तरीके हैं, लेकिन वे या तो अत्यधिक जटिल हैं या वे केवल उनमें से एक का पता लगा सकते हैं. उदाहरण के लिए, हमने पहले ही उल्लेख किया है कि कैसे नेटफ्लिक्स के पास ज्ञात वीपीएन आईपी की एक सूची है जो वे ब्लॉक करते हैं यदि कोई व्यक्ति जुड़ने की कोशिश करता है.
Ipinfo अपने गोपनीयता का पता लगाने के साथ एक बहुत सरल समाधान प्रदान करता है. यह एपीआई विभिन्न तरीकों का पता लगाता है जो आपके आगंतुक अपने वास्तविक आईपी को छिपाने के लिए उपयोग कर सकते हैं, जिसमें वीपीएन, प्रॉक्सी, टीओआर, या होस्टिंग शामिल हैं.
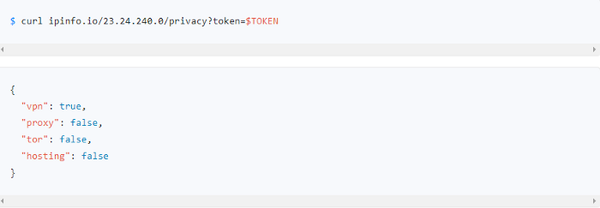
गोपनीयता का पता लगाने वाला एपीआई 10 मिलियन सक्रिय वीपीएन तक का पता लगाने के लिए पूर्ण इंटरनेट-वाइड स्कैन करता है. इसके बाद टोर एग्जिट नोड्स, HTTP और सॉक्स प्रॉक्सी और IPINFO के अपने IP प्रकार का पता लगाने के लिए अपने उपयोगकर्ता के होस्टिंग प्रदाताओं से संबंधित IP रेंज को खोजने के लिए डेटा के साथ संयुक्त है.
IPINFO एक व्यापक IP पता डेटा और API प्रदाता है जिसमें आपकी व्यावसायिक आवश्यकताओं को पूरा करने के लिए लचीला मूल्य निर्धारण योजना है. हम प्रति माह अरबों एपीआई अनुरोधों को संभालते हैं, आईपी जियोलोकेशन, एएसएन, मोबाइल वाहक, गोपनीयता का पता लगाने और होस्ट किए गए डोमेन जैसे डेटा परोसते हैं. निःशुल्क खाते के लिए साइन अप करें या अधिक जानने के लिए हमारे डेटा विशेषज्ञों से संपर्क करें.
लिंक की नकल की गई है!