
क्रिप्टिओलॉजी तरीके
क्रिप्टोग्राफी तकनीक
इसमें, सादे पाठ संख्या या वर्णों को स्यूडोरेंडोम सिफर डिजिट स्ट्रीम के साथ जोड़ा जाता है. कुछ महत्वपूर्ण स्ट्रीम सिफर एल्गोरिदम RC4, A5, ब्लोफ़िश, आदि हैं. सममित कुंजी एन्क्रिप्शन में, एन्क्रिप्शन कोड को क्रैक किया जा सकता है यदि किसी को सममित कुंजी का पता चलता है. लेकिन इस समस्या को डिफी-हेलमैन एल्गोरिथ्म के साथ दूर किया जा सकता है. डिफी-हेलमैन की एक्सचेंज या एग्रीमेंट एल्गोरिथ्म में, प्रेषक और रिसीवर को इस तकनीक का उपयोग करके एक सममित कुंजी पर सहमत होना चाहिए. इस कुंजी का उपयोग एन्क्रिप्शन या डिक्रिप्शन उद्देश्य के लिए किया जा सकता है.
सुरक्षा में क्रिप्टोग्राफी क्या है? विभिन्न प्रकार के क्रिप्टोग्राफी क्या हैं?
क्रिप्टोग्राफी बाहरी पर्यवेक्षकों से संचार को सुरक्षित करने का अध्ययन है. एन्क्रिप्शन एल्गोरिदम मूल संदेश, या प्लेनटेक्स्ट लेते हैं, और इसे सिफरटेक्स्ट में परिवर्तित करते हैं, जो समझ में नहीं आता है. कुंजी उपयोगकर्ता को संदेश को डिक्रिप्ट करने की अनुमति देती है, इस प्रकार यह सुनिश्चित करना कि वे संदेश पढ़ सकते हैं. एक एन्क्रिप्शन की यादृच्छिकता की ताकत का भी अध्ययन किया जाता है, जो किसी के लिए एल्गोरिथ्म की कुंजी या इनपुट का अनुमान लगाने के लिए कठिन बनाता है. क्रिप्टोग्राफी है कि हम अपनी गोपनीयता को ऊंचा करने के लिए अधिक सुरक्षित और मजबूत कनेक्शन कैसे प्राप्त कर सकते हैं. क्रिप्टोग्राफी में प्रगति से एन्क्रिप्शन को तोड़ना कठिन हो जाता है ताकि एन्क्रिप्ट की गई फाइलें, फ़ोल्डर या नेटवर्क कनेक्शन केवल अधिकृत उपयोगकर्ताओं के लिए सुलभ हों.
क्रिप्टोग्राफी चार अलग -अलग उद्देश्यों पर केंद्रित है:
- गोपनीयता गोपनीयता यह सुनिश्चित करती है कि केवल इच्छित प्राप्तकर्ता केवल संदेश को डिक्रिप्ट कर सकता है और इसकी सामग्री को पढ़ सकता है.
- गैर परित्याग गैर-पुनरावृत्ति का अर्थ है कि संदेश के प्रेषक भविष्य में पीछे नहीं हट सकते हैं और संदेश भेजने या बनाने के उनके कारणों से इनकार करते हैं.
- अखंडता अखंडता निश्चित होने की क्षमता पर केंद्रित है कि संदेश के भीतर निहित जानकारी को भंडारण या पारगमन में संशोधित नहीं किया जा सकता है.
- सत्यता प्रामाणिकता सुनिश्चित करती है कि प्रेषक और प्राप्तकर्ता एक दूसरे की पहचान और संदेश के गंतव्य को सत्यापित कर सकते हैं.
ये उद्देश्य सूचना के सुरक्षित और प्रामाणिक हस्तांतरण को सुनिश्चित करने में मदद करते हैं.
क्रिप्टोग्राफी का इतिहास
क्रिप्टोग्राफी सिफर के साथ शुरू हुई, जिसमें से पहला सीज़र सिफर था. आधुनिक क्रिप्टोग्राफिक एल्गोरिदम की तुलना में सिफर बहुत आसान थे, लेकिन वे दोनों चाबियों और प्लेनटेक्स्ट का उपयोग करते थे. हालांकि सरल, अतीत से सिफर एन्क्रिप्शन के शुरुआती रूप थे. आज के एल्गोरिदम और क्रिप्टोसिस्टम बहुत अधिक उन्नत हैं. वे कई राउंड सिफर का उपयोग करते हैं और डेटा के सबसे सुरक्षित पारगमन और भंडारण को सुनिश्चित करने के लिए संदेशों के सिफरटेक्स्ट को एन्क्रिप्ट करते हैं. क्रिप्टोग्राफी के तरीके भी हैं जो अब अपरिवर्तनीय हैं, संदेश की सुरक्षा को हमेशा के लिए बनाए रखते हैं.
अधिक उन्नत क्रिप्टोग्राफी विधियों का कारण डेटा की आवश्यकता को अधिक से अधिक सुरक्षित रूप से संरक्षित करने की आवश्यकता है. क्रिप्टोग्राफी के शुरुआती दिनों में उपयोग किए जाने वाले अधिकांश सिफर और एल्गोरिदम को डिक्रिप्ट किया गया है, जिससे वे डेटा सुरक्षा के लिए बेकार हो गए हैं. आज के एल्गोरिदम को विघटित किया जा सकता है, लेकिन इसे केवल एक संदेश के अर्थ को समझने के लिए वर्षों और कभी -कभी दशकों की आवश्यकता होगी. इस प्रकार, नई और अधिक उन्नत क्रिप्टोग्राफी तकनीक बनाने की दौड़ जारी है.
क्रिप्टोग्राफी के प्रकार
क्रिप्टोग्राफी को तीन अलग -अलग प्रकारों में तोड़ा जा सकता है:
- गुप्त कुंजी क्रिप्टोग्राफी
- सार्वजनिक कुंजी क्रिप्टोग्राफी
- हैश कार्य
गुप्त कुंजी क्रिप्टोग्राफी, या सममित क्रिप्टोग्राफी, डेटा को एन्क्रिप्ट करने के लिए एक एकल कुंजी का उपयोग करता है. सममित क्रिप्टोग्राफी में एन्क्रिप्शन और डिक्रिप्शन दोनों एक ही कुंजी का उपयोग करते हैं, जिससे यह क्रिप्टोग्राफी का सबसे आसान रूप है. क्रिप्टोग्राफिक एल्गोरिथ्म डेटा को एन्क्रिप्ट करने के लिए एक सिफर में कुंजी का उपयोग करता है, और जब डेटा को फिर से एक्सेस किया जाना चाहिए, तो गुप्त कुंजी के साथ सौंपा गया एक व्यक्ति डेटा को डिक्रिप्ट कर सकता है. सीक्रेट की क्रिप्टोग्राफी का उपयोग इन-ट्रांसिट और एट-रेस्ट डेटा दोनों पर किया जा सकता है, लेकिन आमतौर पर केवल एट-रेस्ट डेटा पर उपयोग किया जाता है, क्योंकि संदेश के प्राप्तकर्ता को गुप्त भेजने से समझौता हो सकता है.
सार्वजनिक कुंजी क्रिप्टोग्राफी, या असममित क्रिप्टोग्राफी, डेटा को एन्क्रिप्ट करने के लिए दो कुंजियों का उपयोग करता है. एक का उपयोग एन्क्रिप्शन के लिए किया जाता है, जबकि दूसरी कुंजी संदेश को डिक्रिप्ट कर सकती है. सममित क्रिप्टोग्राफी के विपरीत, यदि एक कुंजी को एन्क्रिप्ट करने के लिए उपयोग किया जाता है, तो वही कुंजी संदेश को डिक्रिप्ट नहीं कर सकती है, बल्कि अन्य कुंजी का उपयोग किया जाएगा.
एक कुंजी को निजी रखा जाता है, और इसे “निजी कुंजी” कहा जाता है, जबकि दूसरा सार्वजनिक रूप से साझा किया जाता है और इसका उपयोग किसी के द्वारा किया जा सकता है, इसलिए इसे “सार्वजनिक कुंजी” के रूप में जाना जाता है।. कुंजियों का गणितीय संबंध ऐसा है कि निजी कुंजी को सार्वजनिक कुंजी से प्राप्त नहीं किया जा सकता है, लेकिन सार्वजनिक कुंजी को निजी से प्राप्त किया जा सकता है. निजी कुंजी वितरित नहीं की जानी चाहिए और केवल मालिक के साथ रहना चाहिए. सार्वजनिक कुंजी किसी अन्य इकाई को दी जा सकती है.
हैश फ़ंक्शंस अपरिवर्तनीय, एक-तरफ़ा कार्य हैं जो डेटा की सुरक्षा करते हैं, मूल संदेश को पुनर्प्राप्त करने में सक्षम नहीं होने की कीमत पर. हैशिंग किसी दिए गए स्ट्रिंग को एक निश्चित लंबाई स्ट्रिंग में बदलने का एक तरीका है. एक अच्छा हैशिंग एल्गोरिथ्म प्रत्येक इनपुट के लिए अद्वितीय आउटपुट का उत्पादन करेगा. एक हैश को क्रैक करने का एकमात्र तरीका हर इनपुट की कोशिश करना संभव है, जब तक कि आप सटीक समान हैश नहीं मिलते हैं. हैश का उपयोग हैशिंग डेटा (जैसे पासवर्ड) और प्रमाणपत्रों में किया जा सकता है.
सबसे प्रसिद्ध हैशिंग एल्गोरिदम में से कुछ हैं:
- MD5
- SHA-1
- SHA-2 परिवार जिसमें SHA-224, SHA-256, SHA-384, और SHA-512 शामिल हैं
- SHA-3
- व्हर्लपूल
- ब्लेक 2
- ब्लेक 3
आरंभ करने के लिए तैयार?
सबसे तेजी से बढ़ते नए हमले वैक्टर, नवीनतम साइबर सुरक्षा समाचारों में से एक के बारे में अधिक जानकारी प्राप्त करें और क्यों कीज़ और प्रमाण पत्र हासिल करना हमारे इंटरनेट-सक्षम दुनिया के लिए बहुत महत्वपूर्ण है.
क्रिप्टोग्राफी तकनीक
डेटा सुरक्षा प्रदान करने के लिए विभिन्न क्रिप्टोग्राफी तकनीकों को विकसित किया गया है ताकि यह सुनिश्चित किया जा सके कि संचार दलों के बीच स्थानांतरित डेटा गोपनीय है, अनधिकृत पार्टी द्वारा संशोधित नहीं है, ताकि हैकर्स को उनकी जानकारी तक पहुंचने और उपयोग करने से रोकने के लिए. सीज़र सिफर, मोनोलाफैबेटिक सिफर, होमोफोनिक प्रतिस्थापन सिफर, पॉलीलफैबेटिक सिफर, प्लेफेयर सिफर, रेल फेंस, वन-टाइम पैड, हिल सिफर क्रिप्टोग्राफी तकनीकों के कुछ उदाहरण हैं.
वेब विकास, प्रोग्रामिंग भाषाएं, सॉफ्टवेयर परीक्षण और अन्य
क्रिप्टोग्राफी विभिन्न सुरक्षा सिद्धांतों से संबंधित है, जो इस प्रकार हैं:
- गोपनीयता – यह निर्दिष्ट करता है कि केवल प्रेषक और प्राप्तकर्ता या प्राप्तकर्ता को संदेश तक पहुंचने में सक्षम होना चाहिए. यदि कोई अधिकृत व्यक्ति संदेश का उपयोग कर सकता है तो गोपनीयता खो जाएगी.
- प्रमाणीकरण – यह एक उपयोगकर्ता या कंप्यूटर सिस्टम की पहचान करता है ताकि उस पर भरोसा किया जा सके.
- अखंडता – यह जांचता है कि प्रेषक से प्राप्तकर्ता को इसके प्रसारण के दौरान एक संदेश की सामग्री को बदल नहीं जाना चाहिए.
- गैर परित्याग – यह निर्दिष्ट करता है कि किसी संदेश के प्रेषक को विवाद के मामले में, बाद में भेजने से इनकार नहीं किया जा सकता है.
शीर्ष 5 क्रिप्टोग्राफी तकनीक
यहाँ कुछ बहुत आसान कोड और अधिक जटिल आधुनिक एन्क्रिप्शन प्रौद्योगिकियां हैं जो आज इंटरनेट पर उपयोग की जाती हैं.
1) सरल कोड
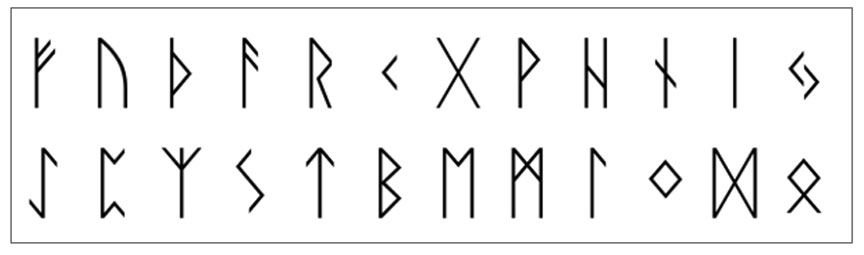
- यह श्रेणी एक संदेश लिखने का कोई भी तरीका है जो किसी और के लिए पढ़ना मुश्किल है. जिसमें एक और वर्णमाला में सामान लिखना शामिल है. यहां हम देख सकते हैं कि आइसलैंडिक रन और आईपीए और एक अन्य आला निर्मित अक्षर जैसे कि डेसरेट अल्फाबेट.
- इसमें, हम कोड के लिए भाषा का उपयोग कर सकते हैं. हमने एल्विश और एस्पेरेंटो जैसी निर्मित भाषाओं के निर्माण पर ध्यान दिया है.
- चेस्टर नाज़ और जुडिथ शिसिस अविला की पुस्तक कोड टॉकर एक पुस्तक है जो बताती है कि कैसे नवाजो भाषा को द्वितीय विश्व युद्ध में एक कोड के रूप में इस्तेमाल किया गया था और कभी भी बेहद तीव्र परिस्थितियों में नहीं फटा।.
- यदि नवाजो के पास किसी विशेष धारणा के लिए कोई शब्द नहीं था, तो कोड स्पीकर ने इसके बजाय एक शब्द चुना. ‘हमिंगबर्ड के लिए नवाजो शब्द, उदाहरण के लिए, एक लड़ाकू विमान बन गया था, और‘ आयरन टोपी ‘जर्मनी था.
2) सममित एन्क्रिप्शन
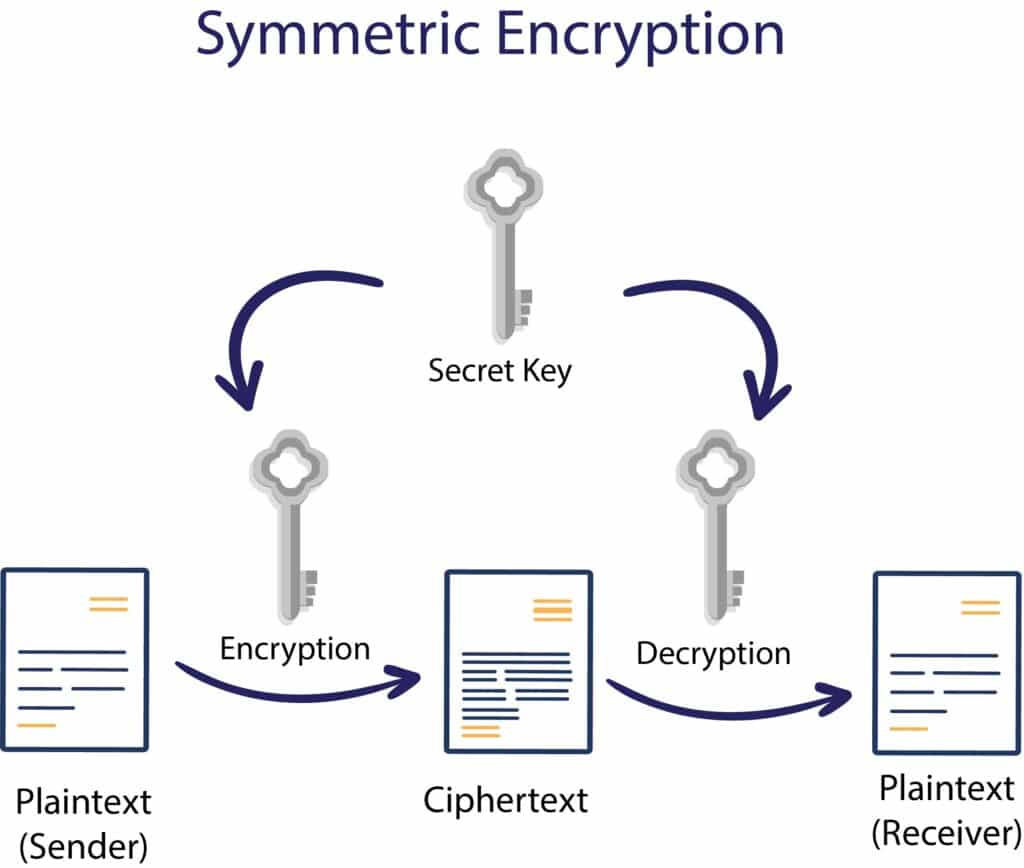
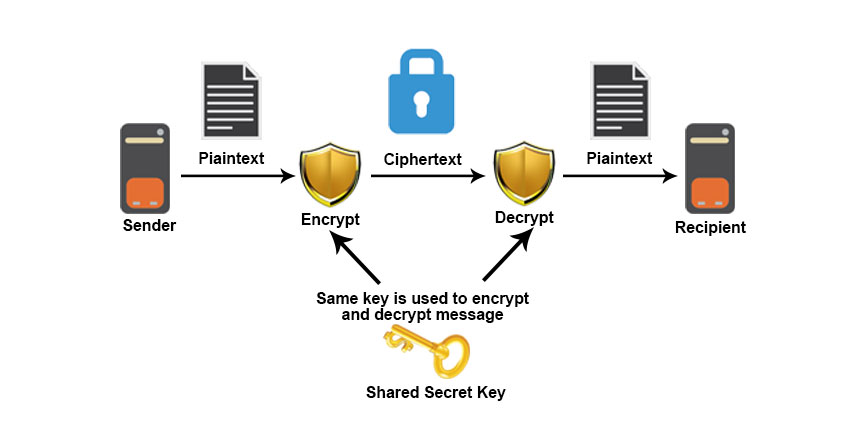
- सममित एन्क्रिप्शन एक प्रकार का एन्क्रिप्शन है जिसका उपयोग केवल एक कुंजी (एक गुप्त कुंजी) द्वारा इलेक्ट्रॉनिक डेटा के एन्क्रिप्शन और डिक्रिप्शन के लिए किया जाता है. प्रतिस्थापन सिफर सममित एन्क्रिप्शन तकनीक हैं, लेकिन आधुनिक सममित एन्क्रिप्शन बहुत अधिक जटिल हो सकता है.
- डेटा को एक ऐसी विधि में परिवर्तित किया जाता है जिसे कोई भी गुप्त कुंजी के बिना समझ नहीं सकता है कि इसे सममित एन्क्रिप्शन एल्गोरिदम का उपयोग करके डिक्रिप्ट किया जाए.
- सममित एन्क्रिप्शन एक पुराना एल्गोरिथ्म है, लेकिन यह असममित एन्क्रिप्शन की तुलना में तेज और कुशल है. असममित एन्क्रिप्शन की तुलना में महान प्रदर्शन और सममित की तेज गति के कारण.
- जबकि सममित कुंजी क्रिप्टोग्राफी में एन्क्रिप्शन और डिक्रिप्शन के लिए एक ही कुंजी का उपयोग शामिल है. इसी समय, असममित कुंजी क्रिप्टोग्राफी में एन्क्रिप्शन के लिए एक कुंजी का उपयोग करना और डिक्रिप्शन के लिए एक और अलग कुंजी शामिल है.
- सममित एन्क्रिप्शन बड़ी मात्रा में सूचना के लिए विशिष्ट है, ई.जी. डेटाबेस एन्क्रिप्शन के लिए, बल्क एन्क्रिप्शन में. एक डेटाबेस के मामले में, गुप्त कुंजी केवल डेटाबेस द्वारा ही एन्क्रिप्टेड या डिक्रिप्ट किया जा सकता है.
हम नीचे दिए गए चित्र में सममित एन्क्रिप्शन का काम देख सकते हैं:
दो प्रकार के सममित एन्क्रिप्शन एल्गोरिदम उपलब्ध हैं:
- खंड एल्गोरिथ्म
- धारा एल्गोरिथ्म
ए) ब्लॉक एल्गोरिथ्म
बिट्स का सेट इलेक्ट्रॉनिक डेटा ब्लॉकों में एक विशिष्ट गुप्त कुंजी के साथ एन्कोड किया गया है. सिस्टम डेटा को अपनी मेमोरी में रखता है, जबकि यह डेटा एन्क्रिप्ट किए जाने पर पूर्ण ब्लॉक प्राप्त करने की प्रतीक्षा कर रहा है. कुछ महत्वपूर्ण ब्लॉक सिफर एल्गोरिदम डेस, ट्रिपल डेस, एईएस, आदि हैं.
बी) स्ट्रीम सिफर एल्गोरिथ्म
इसमें, सादे पाठ संख्या या वर्णों को स्यूडोरेंडोम सिफर डिजिट स्ट्रीम के साथ जोड़ा जाता है. कुछ महत्वपूर्ण स्ट्रीम सिफर एल्गोरिदम RC4, A5, ब्लोफ़िश, आदि हैं. सममित कुंजी एन्क्रिप्शन में, एन्क्रिप्शन कोड को क्रैक किया जा सकता है यदि किसी को सममित कुंजी का पता चलता है. लेकिन इस समस्या को डिफी-हेलमैन एल्गोरिथ्म के साथ दूर किया जा सकता है. डिफी-हेलमैन की एक्सचेंज या एग्रीमेंट एल्गोरिथ्म में, प्रेषक और रिसीवर को इस तकनीक का उपयोग करके एक सममित कुंजी पर सहमत होना चाहिए. इस कुंजी का उपयोग एन्क्रिप्शन या डिक्रिप्शन उद्देश्य के लिए किया जा सकता है.
3) असममित एन्क्रिप्शन
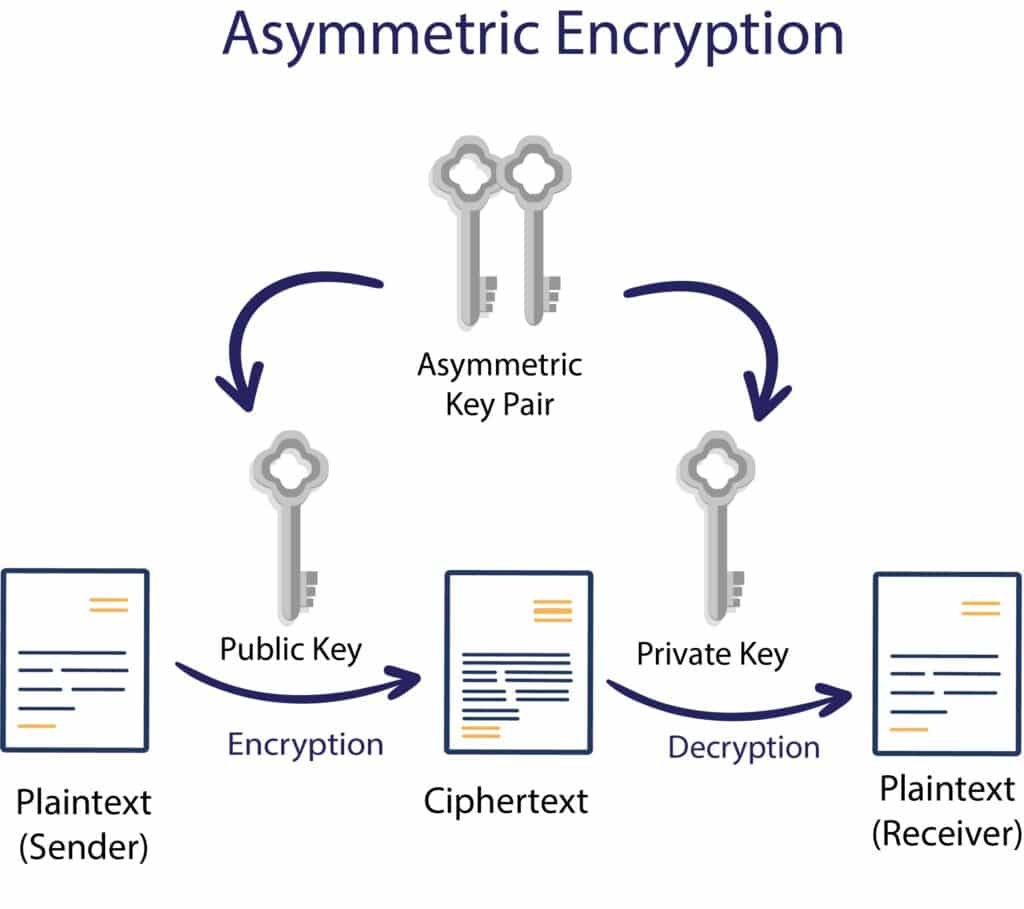
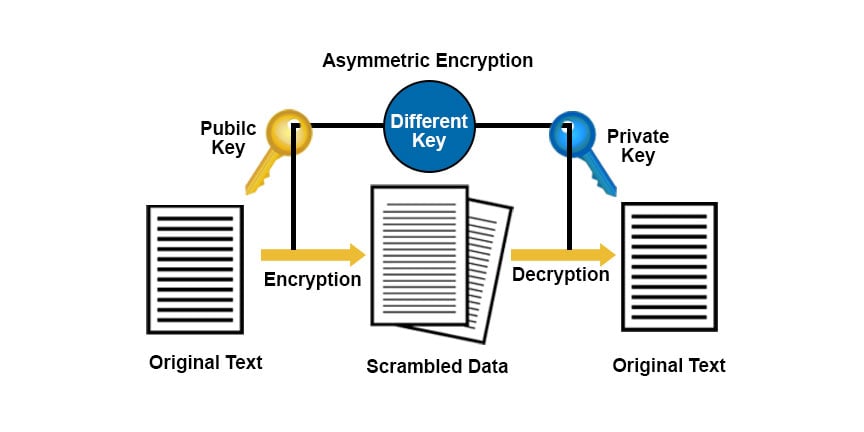
- असममित एन्क्रिप्शन को सार्वजनिक-कुंजी क्रिप्टोग्राफी भी कहा जाता है. असममित कुंजी एन्क्रिप्शन सममित कुंजी क्रिप्टोग्राफी की एक महत्वपूर्ण विनिमय समस्या को हल करने में मदद करता है. असममित एन्क्रिप्शन में, दो कुंजियों का उपयोग असममित एन्क्रिप्शन में सादे पाठ को एन्क्रिप्ट करने के लिए किया जाता है. इंटरनेट या बड़े नेटवर्क के माध्यम से, गुप्त कुंजियों का आदान -प्रदान किया जाता है. यह ध्यान रखना आवश्यक है कि एक गुप्त कुंजी वाला कोई भी व्यक्ति संदेश को डिक्रिप्ट कर सकता है, इसलिए असममित एन्क्रिप्शन सुरक्षा बढ़ाने के लिए दो संगत कुंजियों का उपयोग करता है.
- जो कोई भी आपको संदेश भेजना चाहता है, उसके पास एक सार्वजनिक कुंजी स्वतंत्र रूप से सुलभ होगी, लेकिन दूसरी निजी कुंजी आपको केवल आपको समझने के लिए रहस्य है. एक सार्वजनिक कुंजी के साथ एन्क्रिप्ट किया गया एक संदेश एक निजी कुंजी के साथ डिकोड किया जा सकता है. एक निजी कुंजी के साथ एन्क्रिप्ट किया गया एक संदेश भी एक सार्वजनिक कुंजी के साथ डिक्रिप्ट किया जा सकता है.
हम नीचे दिए गए चित्र में असममित एन्क्रिप्शन का काम देख सकते हैं:
4) स्टेग्नोग्राफी
- Steganography एक ऐसी तकनीक है जो एक संदेश को काम पर रखने की सुविधा देती है जिसे अन्य संदेशों के अंदर गुप्त रखा जाना है. इससे पहले, लोगों ने अदृश्य स्याही, मिनट भिन्नता, आदि जैसे संदेशों को छिपाने के लिए तरीकों का इस्तेमाल किया.
- लेकिन प्रौद्योगिकी के एक युग में, स्टेग्नोग्राफी डेटा को छिपाने के लिए एक तकनीक है जो फ़ाइल, संदेश, छवि, आदि हो सकती है., अन्य फ़ाइलों, संदेश या छवियों के अंदर.
5) हैशिंग
- हैशिंग क्रिप्टोग्राफिक तकनीक है जो डेटा को परिवर्तित करती है जो किसी भी रूप में एक अद्वितीय स्ट्रिंग में हो सकती है. आकार या प्रकार के बावजूद, किसी भी डेटा को हैशिंग एल्गोरिथ्म का उपयोग करके हैश किया जा सकता है. यह यादृच्छिक लंबाई का डेटा लेता है और इसे एक निश्चित हैशेड मान में परिवर्तित करता है.
- हैशिंग अन्य एन्क्रिप्शन विधियों से अलग है, क्योंकि हैशिंग में, एन्क्रिप्शन को उलट नहीं दिया जा सकता है; यह कुंजियों का उपयोग करके डिक्रिप्ट नहीं किया जा सकता है. MD5, SHA1, SHA 256 व्यापक रूप से उपयोग किए जाने वाले हैशिंग एल्गोरिदम हैं.
निष्कर्ष
इस लेख में देखा गया है कि डेटा को एन्क्रिप्ट और डिक्रिप्ट करने के लिए क्रिप्टोग्राफी और विभिन्न क्रिप्टोग्राफी तकनीकें हैं. क्रिप्टोग्राफी का उपयोग सभी क्षेत्रों में डेटा को सुरक्षित करने और इसे हैक होने से रोकने के लिए किया जाता है. उदाहरण के लिए, पासवर्ड हासिल करने के लिए, बैंकिंग लेनदेन को प्रमाणित करना, आदि. आजकल, विभिन्न नई क्रिप्टोग्राफिक तकनीकों को विकसित और क्रैक किया जाता है; इसलिए, यह हमेशा महत्वपूर्ण है कि कंप्यूटर के खतरों के बारे में पता होना और उनसे उतना ही बचने के लिए सावधानी बरतें जितना हम कर सकते हैं.
अनुशंसित लेख
यह क्रिप्टोग्राफी तकनीकों के लिए एक गाइड है. यहां हम क्रमशः क्रिप्टोग्राफी की कुछ तकनीकों के साथ बुनियादी अवधारणा पर चर्चा करते हैं. आप अधिक जानने के लिए हमारे अन्य सुझाए गए लेखों के माध्यम से भी जा सकते हैं –
- क्रिप्टोग्राफी बनाम एन्क्रिप्शन
- डिक्रिप्शन क्या है?
- नेटवर्क सुरक्षा क्या है?
- क्रिप्टोग्राफी उपकरण
सभी एक एक्सेल वीबीए बंडल में
एचडी वीडियो के 500+ घंटे
15 सीखने के रास्ते
120+ पाठ्यक्रम
पूर्णता का सत्यापन प्रमाणपत्र
आजीवन अभिगम
वित्तीय विश्लेषक स्वामी प्रशिक्षण कार्यक्रम
एचडी वीडियो के 2000+ घंटे
43 सीखने के रास्ते
550+ पाठ्यक्रम
पूर्णता का सत्यापन प्रमाणपत्र
आजीवन अभिगम
सभी एक डेटा विज्ञान बंडल में
एचडी वीडियो के 2000+ घंटे
80 सीखने के रास्ते
400+ पाठ्यक्रम
पूर्णता का सत्यापन प्रमाणपत्र
आजीवन अभिगम
सभी एक सॉफ्टवेयर विकास बंडल में
एचडी वीडियो के 5000+ घंटे
149 सीखने के रास्ते
1050+ पाठ्यक्रम
पूर्णता का सत्यापन प्रमाणपत्र
आजीवन अभिगम
प्राथमिक साइडबार
सभी एक सॉफ्टवेयर विकास बंडल में एचडी वीडियो के 5000+ घंटे | 149 सीखने के रास्ते | 1050+ पाठ्यक्रम | पूर्णता का सत्यापन योग्य प्रमाण पत्र | आजीवन अभिगम
वित्तीय विश्लेषक स्वामी प्रशिक्षण कार्यक्रम एचडी वीडियो के 2000+ घंटे | 43 सीखने के रास्ते | 550+ पाठ्यक्रम | पूर्णता का सत्यापन योग्य प्रमाण पत्र | आजीवन अभिगम