
Cómo habilitar el paso de VPN en el enrutador
¿Qué es el paso de VPN?
Muchos enrutadores tienen características específicas integradas dentro de su programa, llamados IPSEC Passthrough. Todas las versiones compatibles de Microsoft Windows tienen el NAT Traversal habilitado de forma predeterminada, por lo que no tiene que cambiar ninguna configuración.
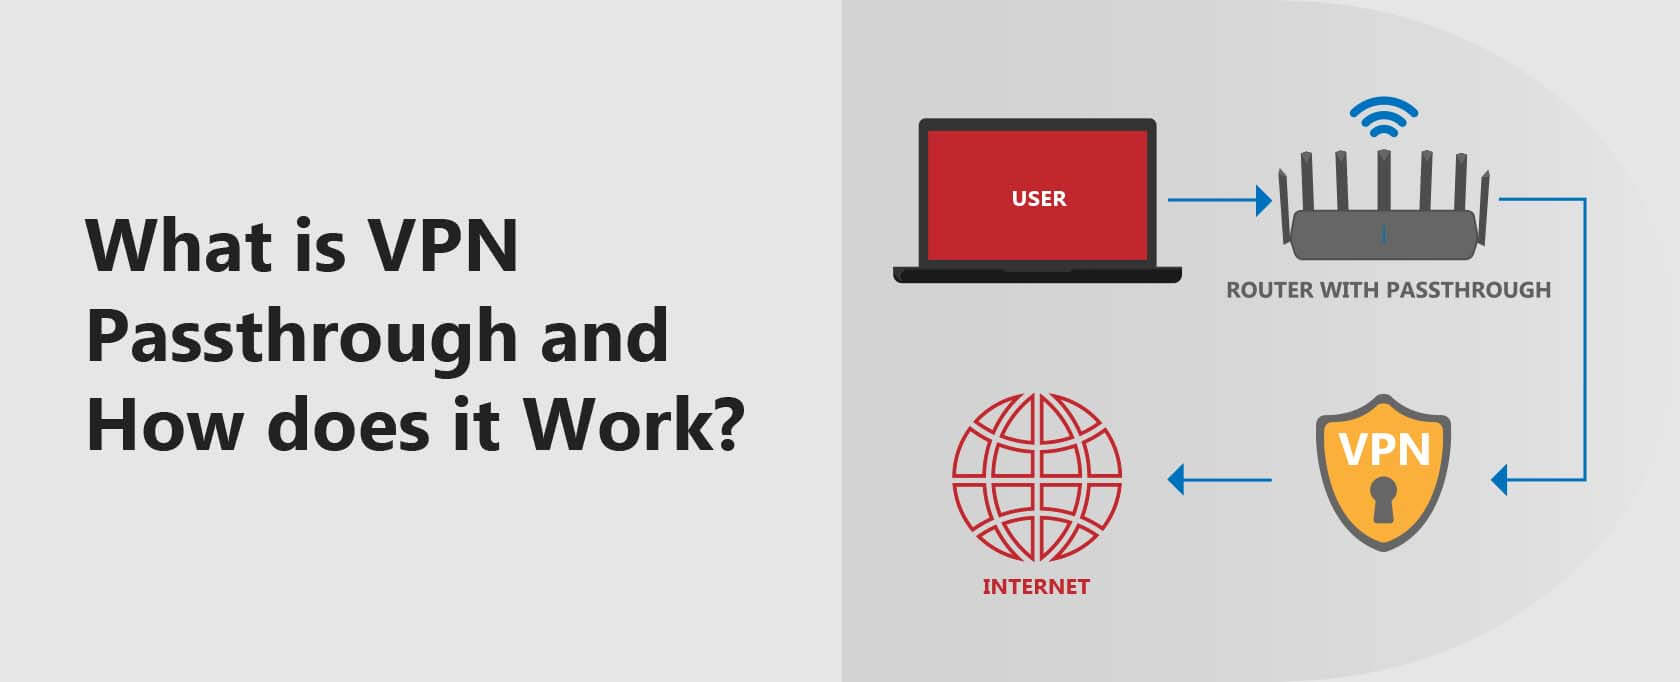
¿Qué es el paso de VPN y cómo funciona??
¿Qué es un pase de VPN??
En pocas palabras, un paso de VPN es una característica de enrutador que permite que cualquier dispositivo conectado a ese enrutador establezca una conexión VPN de salida. Por el contrario, un enrutador VPN es un dispositivo que implementa activamente una conexión VPN. El paso de VPN es un habilitador pasivo para el tráfico VPN.
Lea a continuación para obtener más información sobre cómo funciona un paso de VPN.
Use el menú de navegación a la derecha (escritorio) o debajo (móvil) para saltar rápidamente a las secciones relevantes.
Capítulos
- ¿Por qué algunos enrutadores necesitan un paso de VPN??
- ¿Cuál es la diferencia entre una VPN y un paso de VPN??
- ¿Por qué necesitas VPN Passthrough??
- ¿Debo desactivar VPN Passthrough??
- Conclusión
- Enrutadores que admiten un paso de VPN
¿Por qué algunos enrutadores necesitan un paso de VPN??
Los enrutadores vienen en dos tipos principales, aquellos que aceptan de forma nativa una conexión VPN y aquellos que no.
Los enrutadores que aceptan de forma nativa una conexión VPN admitirán tecnología como IPSEC (Protocolo de Internet Security), PPTP (protocolo de túnel punto a punto) o L2TP (protocolo de túneles de capa dos).
Puede configurar este enrutador para que funcione como un servidor VPN o crear una VPN de sitio a sitio con otra puerta de enlace VPN.
El diseño de algunos enrutadores no admite su uso como servidores VPN. No apoyan de forma nativa este tipo de tecnología y, por lo tanto, bloquean el tráfico de VPN. Para usar una VPN, debes trabajar en torno a esta limitación.
Puede hacer esto con la función de pase de VPN. Cuando se active, el tráfico del cliente VPN pasará por Internet y llegará a la puerta de entrada VPN.
La función de pase de VPN está disponible en muchos enrutadores domésticos, y las que sí lo hacen son ampliamente aceptadas como estándar porque admiten PPTP e IPSEC VPNS.
En otras palabras, esta característica permitirá que las computadoras en una red privada establezcan VPN salientes. No afecta ni obstaculiza el funcionamiento adecuado de las conexiones VPN entrantes.
El nombre proviene de esta función que permite pasar el tráfico VPN a través de el enrutador. No tiene que abrir ningún puerto para hacer esto. El proceso es completamente automático.
¿Cuál es la diferencia entre una VPN y un paso de VPN??
Esta característica está presente principalmente en dispositivos de puerta de enlace de Internet de pequeñas empresas y enrutadores VPN de consumo. Estos dispositivos funcionarán con protocolos VPN como IPSEC, PPTP, L2TP o incluso la tecnología VPN SSL (Secure Sockets) VPN.
Esto significa que podrán conectarse a un servidor central o a la puerta de enlace VPN sin un cliente VPN presente. Este tipo de cliente es incompatible con tal enrutador, y solo perderá el tiempo tratando de mezclarlos.
Los dispositivos de red de pequeñas empresas que admiten la función VPN Passthrough permitirán que los paquetes de datos del cliente VPN estén encriptados con la tecnología VPN y llegar a Internet.
¿Por qué necesitas VPN Passthrough??
La mayoría de los enrutadores en el mercado vienen con un pase VPN incorporado. Se necesita utilizar una VPN que use los protocolos IPSEC o PPTP.
Sin embargo, el reemplazo de estos protocolos de seguridad por protocolos más rápidos y seguros, como OpenVPN e IKEV2/IPSEC, ha hecho que esta función sea redundante.
Los protocolos VPN son nativamente incompatibles con las tecnologías NAT (traducción de direcciones de red) y PAT (traducción de direcciones portuarias).
Esta incompatibilidad es un problema si utiliza dispositivos en red basados en estas tecnologías para compartir la misma conexión a Internet entre varias computadoras.
Este escenario tiene dos posibles soluciones: un pase de PPTP o un paso de iPsec.
PPTP PASSTROUGH Y CÓMO FUNCIONA
La mayoría de los enrutadores se conectan a Internet utilizando un protocolo NAT incompatible con PPTP. El paso de PPTP evita este problema, permitiendo que las conexiones VPN atraviesen el fondo NAT. Sin embargo, NAT requiere el uso de puertos para funcionar correctamente.
PPTP utiliza el canal TCP (Protocolo de control de transmisión) en el puerto 1723 para el control y el protocolo GRE (encapsulación de enrutamiento genérico) para recopilar los datos y crear el túnel VPN, que ocurre sin el uso de ningún puerto.
El GRE nativo de PPTP no necesita ningún puerto para establecer el túnel VPN. Dado que NAT requiere una dirección IP válida y un número de puerto, hay un conflicto.
La función de pase de PPTP funciona reconfigurando la función GRE y mejorando algunos de sus servicios. Lo más importante, agrega la identificación de la llamada.
Cuando un cliente PPTP se conecta a un servidor, crea una ID de llamada única que inserta en el encabezado modificado. Esta ID de llamada está disponible como sustituto de los puertos en la traducción de NAT.
Las ID de llamadas se usan ampliamente en la mapeo de puertos PPTP para identificar a los clientes PPTP que usan NAT de manera única.
Se supone que nativa actuará como un reemplazo solo para el tráfico PPTP, pero es un procedimiento no estándar que el enrutador no reconoce automáticamente.
La función PPTP Passthrough permite a PPTP pasar por el enrutador NAT. Obliga al enrutador a cambiar del puerto estándar al indicado por la identificación de la persona que llama cuando se encuentra con cualquier tráfico PPTP.
Esta función permite a los clientes VPN hacer que el resultado fuera de las conexiones PPTP.
Ipsec Passthrough y cómo funciona
El paso de IPSEC funciona usando un NAT-T, el translatador de direcciones de red Traversal. La implementación de este procedimiento de red establecerá y mantendrá de forma segura las conexiones IP sobre las puertas de enlace que requieren NAT.
Las VPN IPSEC deben usar NAT-T para funcionar correctamente con el Protocolo NAT. De lo contrario, el tráfico no se encriptará y no se creará túneles VPN.
El NAT-T encapsula la carga útil de seguridad en un paquete UDP (protocolo de datagrama de usuario), que NAT reconoce.
El proceso es mucho más eficiente porque la base de IPSEC son protocolos que deben habilitarse completamente para atravesar los firewalls y los traductores de direcciones de la red:
- Internet Key Exchange (IKE): el puerto de protocolo de datagrama de usuario (UDP) 500
- IPSEC NAT Traversal – UDP Port 4500, cuando funciona el recorrido NAT
- Encapsulación de carga útil de seguridad (ESP) – Protocolo de IP número 50
- Encabezado de autenticación (AH) – Protocolo IP número 51
Muchos enrutadores tienen características específicas integradas dentro de su programa, llamados IPSEC Passthrough. Todas las versiones compatibles de Microsoft Windows tienen el NAT Traversal habilitado de forma predeterminada, por lo que no tiene que cambiar ninguna configuración.
¿Debo desactivar VPN Passthrough??
Ayudaría si solo deshabilitó el pase de VPN cuando esto mejora la seguridad general. Los puertos de comunicación a través del firewall que de otro modo están abiertos y accesibles ahora se bloquearán.
Sin embargo, esto significa que cualquier usuario detrás de la puerta de enlace no podrá crear y mantener una conexión VPN. Esta restricción resultará de bloquear los puertos VPN en el firewall.
Los usuarios de VPN en una red SOHO (oficina en casa pequeña) no deben bloquear estos puertos.
Conclusión
Es necesario un paso de VPN si necesita utilizar un protocolo VPN anterior no compatible con el enrutador que usa para conectarse a su red o Internet.
Si usa la tecnología heredada, esta es una característica que es posible que deba activar, pero hoy en día es muy probable que sea de interés histórico.
Enrutadores que admiten un paso de VPN
El enrutador más confiable y eficiente en este caso que se ha convertido en el estándar para el paso de VPN es el enrutador inalámbrico Netgear WGR614. Admite no menos de tres conexiones VPN simultáneas.
A continuación, está el netgear fwag114 prosafe. Aunque un poco más caro que el anterior, este también admite VPN de extremo a extremo, mejor conocido como VPN de sitio a sitio.
Al final, puede ver que el procedimiento de paso de VPN tiene muchas ventajas y casi sin inconvenientes. Le permite usar VPN con prácticamente todos los enrutadores superando la configuración de su sistema predeterminada.
Ahora sabe qué hacer cuando su enrutador no puede conectarse a una VPN. Realice el IPSEC o el PPTP VPN Passthrough, dependiendo del enrutador en sí, y da la bienvenida al aire fresco de la privacidad.
Resumen: En esta guía, profundizo en el concepto de pase VPN, una característica del enrutador que permite que los dispositivos conectados al enrutador establezcan conexiones VPN salientes.
Discuto las razones para necesitar un paso de VPN, las diferencias entre una VPN y un paso de VPN, y cómo funcionan los pases PPTP e IPSEC.
Además, toco cuándo deshabilitar la función de aprobación de VPN y proporcionar ejemplos de enrutadores que respalden esta funcionalidad.
Esta guía es perfecta para cualquier persona interesada en comprender cómo funciona el paso de VPN y cómo puede ser beneficioso para los protocolos VPN más antiguos.
Preguntas frecuentes
Algunas personas encontraron respuestas a estas preguntas útiles
¿Debo permitir el paso de VPN??
Si su conexión VPN se basa en viejos protocolos VPN como PPTP y L2TP, debe. Estos protocolos no juegan bien con Nat. Los enrutadores usan NAT para saber cómo mapear y enrutar paquetes en dispositivos de red. Sin embargo, si está utilizando una conexión VPN moderna, no es necesario habilitar el paso de VPN. Protocolo moderno Trabajo con Nat.
¿Cómo habilito mi paso de VPN??
Para verificar si su pase VPN está habilitado, debe acceder a la página de configuración basada en la web de su enrutador. En la mayoría de los enrutadores, la configuración de paso VPN estará debajo de la seguridad o la pestaña VPN. Asegúrese de que las siguientes opciones se activen/habilitan; IPSEC Passthrough, PPTP Passthrough y L2TP Passthrough. Si están permitidos, debería poder establecer una conexión VPN.
¿Es seguro el paso de VPN?
Los protocolos ofrecidos para el paso de VPN no son seguros. Ofrecerán las velocidades más rápidas y los gastos de su seguridad. Si la seguridad en línea es su preocupación, debe deshabilitar el paso de VPN y usar conexiones VPN con protocolos de seguridad modernos como el protocolo OpenVPN.
¿Todos los enrutadores tienen un paso de VPN??
Los enrutadores más populares vienen con un pase VPN incorporado. Esto acomoda a los usuarios heredados que todavía usan conexiones VPN que dependen de los protocolos IPSEC, PPTP y L2TP. Si no usa estos protocolos, habilitar esta característica es innecesario.
¿Debo apagar nat??
No. NAT es útil, ya que permite a los enrutadores redirigir el tráfico de Internet a sus dispositivos. Su enrutador generalmente se conecta a Internet con una dirección IP externa registrada. Sus dispositivos conectados al enrutador usan direcciones IP privadas. Apagarse NAT significa que perderá la conexión a Internet.
¿Qué es el paso de VPN??
JP Jones es nuestro CTO. Tiene más de 25 años de ingeniería de software y experiencia en redes, y supervisa todos los aspectos técnicos de nuestro proceso de prueba VPN.
- Guías
- Características de VPN y resolución de problemas
- ¿Qué es el paso de VPN??
Nuestro veredicto
Un pase de VPN es una característica de enrutador que permite que los dispositivos en una red interna establezcan una conexión VPN saliente con dispositivos en una red externa. Se permite que el tráfico literalmente pase por el enrutador, lo que permite el acceso remoto a otros sistemas desde detrás de un firewall local. El paso de VPN se requiere principalmente para protocolos VPN más antiguos como PPTP e IPSEC.
El software VPN utiliza un conjunto de instrucciones predefinidas llamadas protocolos para comunicarse con un servidor remoto.
Algunos protocolos VPN anteriores no son compatibles con la función de traducción de direcciones de red (NAT) en enrutadores, que es el proceso que permite que múltiples dispositivos en una sola red compartan la misma dirección IP pública.
Si está utilizando una VPN de acceso remoto con un protocolo obsoleto como PPTP o IPSEC, deberá configurar VPN Passthrough en su enrutador para que la conexión tenga éxito.
En esta guía, explicaremos que es un paso de VPN y cómo funciona, exactamente para lo que se usa, y Cómo habilitar un paso VPN en su enrutador.
¿Qué hay en esta guía?
- ¿Qué es el paso de VPN??
- ¿Debería habilitarse el paso de VPN??
- Cómo habilitar o deshabilitar el paso de VPN en su enrutador
- Preguntas frecuentes
¿Qué hay en esta guía?
- ¿Qué es el paso de VPN??
- ¿Debería habilitarse el paso de VPN??
- Cómo habilitar o deshabilitar el paso de VPN en su enrutador
- Preguntas frecuentes
¿Qué es el paso de VPN??
VPN Passthrough es una característica en los enrutadores VPN que le permite configurar una conexión VPN saliente entre un dispositivo en una red interna (detrás de un firewall) y un dispositivo en una red externa (e.gramo. La Internet). VPN PASSTROUGH Literalmente permite que el tráfico VPN pase por el enrutador.
Los enrutadores usan una característica llamada Traducción de direcciones de red (NAT) para permitir que varias computadoras en una red local compartan una dirección IP pública. Tu tipo NAT también dicta cuán abierta y accesible es su red local.
Los protocolos VPN anticuados como L2TP, PPTP e IPSEC son no compatible con Nat. Si está utilizando una VPN PPTP o IPSEC en una conexión de salida, su enrutador puede dejar caer los paquetes o bloquear la conexión en total.
En pocas palabras, VPN Passthrough reenvía su tráfico VPN a través del enrutador, lo que le permite pasar por alto el proceso NAT. Si habilita el paso de IPSEC, por ejemplo, el tráfico IPSEC se pasará internamente a una puerta de enlace de capa de aplicación, que maneja la redirección del tráfico en su lugar.
Los protocolos VPN más nuevos como OpenVPN, IKEV2 y WireGuard son compatibles con NAT, por lo que no requieren pases VPN.
¿Cómo funciona VPN Passthrough??
Para comprender cómo funciona el paso de VPN, primero debe comprender el proceso NAT. En resumen, la traducción de direcciones de red es el proceso en el que una o más direcciones IP privadas se traducen en una o más direcciones IP públicas.
Nat viene en tres formas principales:
- Nat estático: Esto mapea una sola dirección IP privada con una dirección IP pública única. Se usa comúnmente para alojar servidores en la web.
- Nat dinámico: Esto mapea múltiples direcciones IP privadas a un grupo de direcciones IP públicas. Se usa cuando se conoce el número de usuarios que desean acceder a Internet al mismo tiempo.
- Traducción de la dirección del puerto: Pat, también conocido como Nat Overload, mapea muchas direcciones IP privadas a una sola dirección IP pública. Utiliza números de puerto para distinguir el tráfico entre dispositivos.
Los protocolos VPN más antiguos como PPTP e IPSEC son Nativamente incompatible con la tecnología de traducción de direcciones de red (NAT) en el enrutador.
Estos protocolos encrypt y reempaquetan los paquetes de datos de una manera que no proporciona a NAT suficiente información para entregarlos a sus destinatarios previstos. Puede haber múltiples IP privadas asociadas con una sola dirección pública, y es imposible que NAT sepa a quién reenviar los datos.
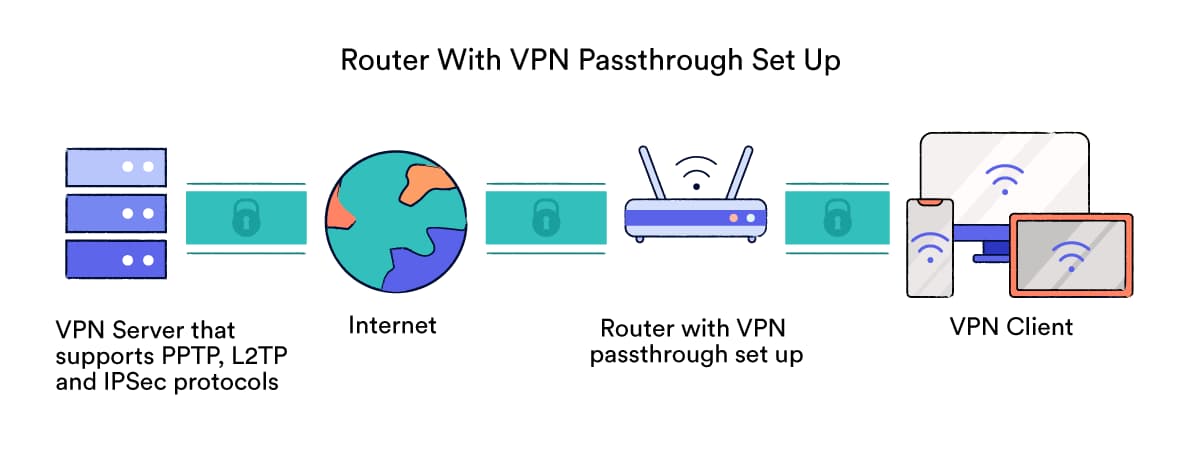
VPN Passthrough reenvía su tráfico VPN a través del enrutador, sin pasar por NAT en el proceso.
El paso de VPN se usa para superar este problema. Funciona reenviando automáticamente su tráfico VPN a través del enrutador utilizando puertos adicionales, evitando NAT en el proceso.
Diferentes protocolos usan diferentes puertos para establecer una conexión VPN. El paso de IPSEC utiliza NAT-T para encapsular los paquetes IPsec en paquetes UDP, que son compatibles con NAT en el puerto 4500. L2TP utiliza el puerto UDP 1701, que se utiliza como puerto de control para configurar la conexión.
¿Es el paso de VPN lo mismo que un cliente VPN??
VPN Passthrough y un cliente VPN son dos cosas diferentes. Un cliente VPN es una aplicación instalada en su dispositivo que le permite configurar la configuración de conexión de su VPN. Es a través del cliente VPN que elige su servidor, ajusta su configuración y habilita la conexión.
VPN Passthrough es una característica en su enrutador que permite a los clientes VPN conectarse al servidor utilizando protocolos más antiguos. Está habilitado en la configuración de su enrutador.
¿Cuál es la diferencia entre el paso de VPN y un enrutador VPN??
Un enrutador VPN es simplemente un enrutador wifi con software de red privada virtual (VPN) instalado en él. Cifra Todo el tráfico que pasa a través de su red WiFi, permitiéndole proteger todos sus dispositivos al mismo tiempo.
Puede comprar enrutadores VPN con software VPN ya instalado en ellos, o puede flashear algunos modelos de enrutadores con firmware personalizado como OpenWRT o Freshtomato. Los enrutadores VPN admiten protocolos VPN modernos como OpenVPN y WireGuard, y también proporcionan otras funcionalidades avanzadas.
Los enrutadores VPN son el punto final de la conexión VPN; El túnel VPN se establece entre el servidor VPN y el enrutador. En efecto, el enrutador actúa como el cliente VPN. Esto es útil cuando dispositivos como consolas de juegos, televisores inteligentes o dispositivos IoT deben conectarse a una VPN, pero no admiten aplicaciones de forma nativa.
Esto es muy diferente del paso de VPN, que es una característica en los enrutadores normales que permite que el tráfico VPN pase literalmente a través del enrutador. En este caso, el cliente VPN está en su dispositivo.
¿Debería habilitarse el paso de VPN??
| Pros | Contras |
|---|---|
| Le permite conectarse a una VPN utilizando protocolos VPN más antiguos cuando la conexión sería bloqueada por NAT. | Debilita la seguridad de su red local. |
| Puede ser complejo de configurar sin experiencia técnica previa. | |
| Solo necesarios para protocolos obsoletos que ya no son seguros. | |
| Requiere que el reenvío de puertos esté habilitado en el enrutador. |
Tu sistema siempre estará más seguro sin el pase de VPN habilitado. Un paso de VPN abre puertos en su firewall local que de otro modo sería inaccesible: cuantos menos puertos estén abiertos para la comunicación, más seguro será.
También requiere que el reenvío de puertos esté habilitado en su enrutador, que viene con sus propios riesgos de seguridad. Por ejemplo, PPTP Passthrough usa el puerto TCP 1723. Si se conecta y se desconecta regularmente a la VPN, este puerto puede permanecer abierto por más tiempo de lo necesario, lo que expone su red a los ataques.
Sin embargo, si va a habilitar esta función, recomendamos usar acceso privado a Internet, ya que es un servicio VPN confiable y, a diferencia de muchas otras VPN, PIA permite el reenvío de puertos a todos sus usuarios.
VPN Passthrough también depende de protocolos y tecnologías obsoletos que rara vez están sujetos a actualizaciones. Es menos probable que estén parcheados por vulnerabilidades de seguridad, y mucho menos seguros que los equivalentes modernos.
Estos protocolos VPN anticuados pueden ser pirateados y solo deben usarse cuando sea absolutamente necesario. Si el paso de VPN no se usa activamente, debe deshabilitarse inmediatamente.
La característica se usa más comúnmente en situaciones profesionales o comerciales junto con una VPN de acceso remoto. Si la VPN de la compañía usa un protocolo antiguo como IPSEC o PPTP, deberá configurar un pase de VPN para conectarse con éxito a la oficina utilizando la VPN.
Cuándo usar un paso VPN:
Debe usar un paso de VPN solo cuando necesite establecer una conexión VPN que no admite protocolos VPN modernos. Si se encuentra en una situación profesional que depende de la tecnología obsoleta y no implica información confidencial, Puedes usar VPN Passthrough.
Cuando no usar un paso VPN:
No necesita habilitar VPN Passthrough cuando use servicios de VPN de consumo, instalando una VPN en su enrutador o conectarse a una VPN utilizando protocolos modernos. Si tiene acceso al hardware moderno que admite los últimos protocolos, entonces debe usarlos en lugar de VPN Passthrough.
Cómo habilitar o deshabilitar el paso de VPN en su enrutador
Si es absolutamente necesario habilitar el paso de VPN en su enrutador, siga estas instrucciones:
1. Encuentre la dirección IP de su enrutador
La dirección IP de su enrutador se puede encontrar en la configuración de red de su dispositivo. Cada marca tiene una interfaz de usuario diferente, pero generalmente se enumera como la “ruta predeterminada” o “puerta de enlace”.
En el siguiente ejemplo, la dirección del enrutador es 192.168.1.1:
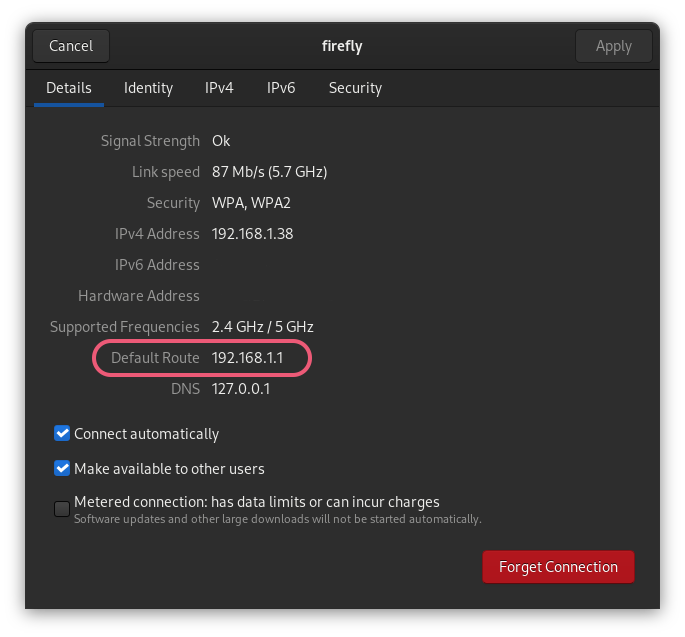
Puede encontrar la dirección IP de su enrutador en la configuración de red de su dispositivo.
2. Iniciar sesión en el tablero de configuración del enrutador
Abra un navegador web e ingrese la dirección IP del enrutador. Debería presentarle una pantalla de inicio de sesión. Ingrese las credenciales de inicio de sesión predeterminadas de su enrutador, que deben escribirse en la parte posterior del enrutador. Por lo general, el nombre de usuario predeterminado es administración y la contraseña predeterminada es contraseña.
Interfaz de inicio de sesión de LinkSys.
3. Encuentra la sección VPN
Cada enrutador tiene una interfaz diferente. La configuración de paso VPN generalmente está debajo de la opción “Seguridad y firewall” en la mayoría de los enrutadores. Algunos enrutadores más baratos no admiten el paso de VPN, así que consulte el manual de su enrutador si no puede encontrar el menú Configuración.
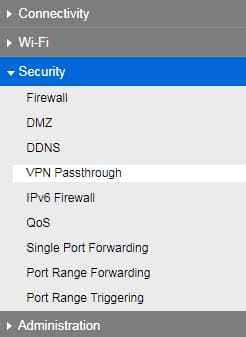
Encontramos la función de pase de enlace VPN en el menú de seguridad.
4. Configurar la configuración de VPN
Se requerirán diferentes protocolos y puertos para habilitar el paso de VPN, dependiendo del tipo de VPN que esté utilizando. Haga clic en Habilitar o deshabilitar junto al protocolo que usa su VPN y luego presione “Aplicar”.
- IPSEC PASSTROUGH: Esto permite que el tráfico VPN iPsec pase por el enrutador. Requiere abrir el puerto UDP 500 y el puerto 4500 para el recorrido IKE y NAT.
- Pase de PPTP: Esto permite que el tráfico PPTP VPN pase por el enrutador. Funciona en el puerto TCP 1723.
- L2TP PASSTROUGH: Esto permite que el tráfico VPN L2TP pase por el enrutador. Requiere abrir el puerto UDP 500, 4500 y 1701 para un funcionamiento adecuado.
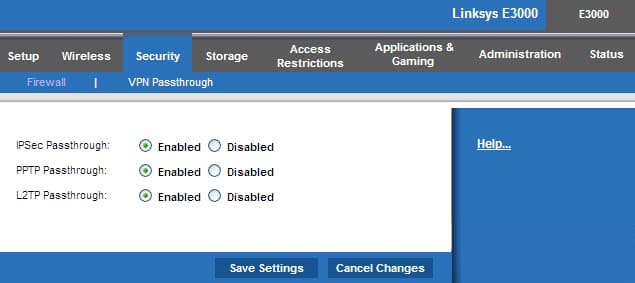
Menú de configuración del protocolo de LinkSys.
5. Reiniciar el enrutador
Desenchufe su enrutador durante 10 segundos y luego conecte nuevamente. La nueva configuración, incluido el paso de VPN, debe entrar en vigencia al reiniciar.
Preguntas frecuentes
¿El paso de VPN afecta los juegos??
El paso de VPN solo ayuda a establecer una conexión VPN en ciertas circunstancias, no afecta su experiencia de juego. Si está experimentando una alta latencia y un rendimiento lento, probablemente se deba a conectarse a un servidor VPN que está ubicado físicamente lejos de su ubicación.
¿Qué es un paso NAT??
Nat Passthrough es otro nombre para VPN Passthrough. Dado que los protocolos VPN más antiguos no proporcionan suficiente información a NAT sobre dónde entregar paquetes de datos, NAT los deja de bloquear la conexión. Si configura la conexión VPN para pasar a través del enrutador, también omite a Nat. Por lo tanto, a veces se llama Nat Passthrough.
¿Qué es el modo de paso IP??
La mayoría de los enrutadores proporcionados por los ISP actúan como un módem, enrutador y punto de acceso inalámbrico simultáneamente. Habilitar el modo de paso de IP apaga el enrutador y la funcionalidad del punto de acceso inalámbrico. Esto proporciona una mayor flexibilidad a los usuarios con equipos alternativos que desean usar en su lugar. El modo de paso de IP no debe habilitarse a menos que desee usar un enrutador separado para su red.
¿Qué sucede si deshabilito VPN Passthrough??
Deshabilitar la función VPN de paso en su enrutador le impedirá establecer conexiones VPN utilizando los protocolos IPSEC, PPTP y L2TP. Se bloquearán algunos puertos en el firewall de su enrutador, lo que hace que su red sea más segura. Todavía podrá usar servicios VPN modernos que no dependan de VPN Passthrough.