
DNS fuite d’accès Internet privé
Protection des fuites DNS – Trouver et fixer une fuite DNS facilement
Si le problème persiste, veuillez contacter le support client ici.
Fuite d’adresse IP
Parfois, les utilisateurs éprouveront une fuite d’adresse IP lorsqu’ils sont connectés à PIA. Une fuite IP est la fuite de la véritable adresse IP d’un utilisateur tout en étant connecté à un service VPN.
Pour résoudre les fuites d’adresse IP, il y a quelques étapes qui peuvent être prises pour corriger ce problème. Assurez-vous de débrancher de pia avant de faire ces étapes.
1) Effacer votre cache et vos cookies dans tous les navigateurs de votre système (Chrome, Internet Explorer, Firefox, etc..) Fermez toutes les fenêtres du navigateur lors de l’effacement du cache / des cookies.
2) Désactiver webrtc dans tous les navigateurs.
- Dans la demande, paramètres aller à Connexion Languette
- Sélectionnez un différent “Type de connexion” et “Port éloigné“Combinaison dans le menu.
Note: La sélection de «UDP» ou «TCP» modifie les options du menu «Port distant».
4) Modifiez le protocole sur lequel vous connectez:
- Dans l’application, les paramètres vont dans l’onglet de connexion
- Sélectionner Openvpn ou Givré protocole
Après avoir effectué les étapes ci-dessus, essayez de vous reconnecter au VPN et d’aller sur notre site Web ici pour voir si le problème de l’adresse IP a été résolu.
Si le problème persiste, je voudrais que vous désinstallez et réinstallez l’application en utilisant le guide suivant pour votre appareil:
Une fois que vous avez réussi à désinstaller et à réinstaller notre application, rééchaudez votre connexion pour vous assurer que vous êtes protégé!
La façon la plus simple de savoir si vous êtes entièrement protégé par le VPN est de visiter notre page de test VPN “What’s My IP” ici.
S’il le rapporte, “vous êtes protégé par Pia”! Vous êtes connecté à notre VPN!
Si la page de test indique que “vous n’êtes pas protégé” ou “vos informations privées sont exposées”, alors quelque chose doit être corrigé.
Si le problème persiste, veuillez contacter le support client ici.
Protection des fuites DNS – Trouver et fixer une fuite DNS facilement
En plus des échecs de connexion VPN, l’autre menace importante pour votre anonymat lorsque vous utilisez un service VPN de confiance est celui des fuites DNS.
Cela peut entraîner que votre FAI est en mesure de «voir» et de surveiller votre activité en ligne même si vous pensez qu’un tunnel VPN crypté vous protège en toute sécurité.
Dans l’article suivant, nous allons discuter de ce qu’est un DNS, ce que cela signifie lorsqu’il fuit, comment vous pouvez corriger les fuites DNS et la protection des fuites DNS.
Veuillez noter que l’article a été largement remplacé par un guide complet des fuites IP. Cependant, les informations de protection des fuites DNS contenues ici sont toujours à jour et utiles!
Qu’est-ce qu’un DNS?
Le système de nom dynamique (DNS) est utilisé pour traduire les noms de domaine en adresses IP numériques (34.233.235.248). Ce service de traduction est généralement effectué par votre FAI, en utilisant ses serveurs DNS.
Qu’est-ce qu’une fuite DNS?
Une fuite DNS est quand, en raison de problèmes logiciels, votre FAI est en mesure de suivre vos mouvements Internet, que vous utilisiez un VPN ou non!
Lorsque vous utilisez un service VPN, la demande DNS doit être acheminée via le tunnel VPN vers les serveurs DNS de votre fournisseur VPN plutôt que ceux de votre FAI.
Cependant, il est assez courant pour Windows (le principal coupable de ce problème, mais ne dit jamais jamais pour OSX et Linux) d’utiliser à la place ses paramètres par défaut, et d’envoyer la demande au serveur DNS du FAI plutôt que via le tunnel VPN.
Test de fuite DNS
Pour effectuer un test de fuite DNS, allez simplement à DNSLeaktest.com
Vérifiez les résultats pour vous assurer que vous reconnaissez les numéros IP. En particulier, tout résultat qui montre votre «vrai» emplacement ou qui appartient à votre FAI signifie que vous avez une fuite DNS.
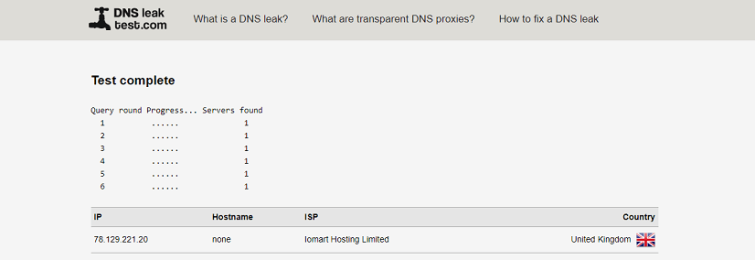
Ces résultats nous semblent tous, donc nous savons que nous n’avons pas de fuite DNS. phew!
DNS DNS FIX
Si vous souhaitez brancher une fuite DNS, ou si vous souhaitez simplement empêcher la possibilité de se produire, il existe un certain nombre d’approches que vous pouvez adopter.
1. Utilisez un client VPN avec une protection de fuite DNS intégrée
C’est de loin la manière la plus simple, mais malheureusement, seuls quelques fournisseurs de VPN fournissent cette option. Ceux qui incluent:
Accès à Internet privé – Paramètres / protection des fuites DNS *
Mullvad -settings / stop dns fuites *
Torguard – automatique
* Ces clients présentent également un «interrupteur Internet Kill».
2. Utilisez VPNCheck (Version Pro)
La version pro de vpncheck comprend une protection contre les fuites DNS.
Voici comment procéder pour le configurer.
- Télécharger, installer et exécuter vpncheck.
- Sur l’écran principal, cliquez sur «Config».
- Assurez-vous ensuite que la «boîte de correction de fuite DNS» est cochée. Cela vaut également la peine de spécifier certains programmes (comme votre client BitTorrent préféré) que vous souhaitez arrêter en cas de déconnexion VPN pendant que vous y êtes.
- Pour tout démarrer, revenez à l’écran principal et cliquez sur Cycle IP: Tâche ou cycle IP: Réseau.
VPNCheck Pro coûte 24 $.90 (au moment de la rédaction, il y a une remise de 20%, ce qui fait baisser le prix à 19 $.92), et est livré avec un essai gratuit de 13 jours.
3. Modifier les serveurs DNS et obtenir une IP statique
Bien qu’il ne parlait pas à proprement parler une solution, la modification des serveurs DNS s’assure que votre FAI ne vous amuse pas. La plupart des fournisseurs de VPN seront heureux de vous donner leurs détails de serveur DNS, ou vous pouvez acheminer vos demandes via un serveur DNS public tel que ceux proposés par Google Public DNS, OpenDNS et Comodo Secure DNS.
Edit: J’ai maintenant écrit comment modifier vos paramètres DNS – un guide complet qui explique en détail comment modifier vos paramètres DNS dans tous les OS majeurs. Dans cet article, je recommande d’utiliser OpenNIC sur Google DNS, car Google DNS est un très mauvais choix en ce qui concerne la confidentialité.
Les instructions d’installation pour diverses plates-formes sont fournies sur les sites Web respectifs, mais comme nous travaillons dans Windows 7, voici un aperçu de la façon de le faire là-bas (le processus est similaire sur toutes les plateformes).
- Ouvrir le réseau et le centre de partage (à partir du panneau de configuration) et cliquez sur «Modifier les paramètres de l’adaptateur.’
- Cliquez avec le bouton droit sur votre connexion principale et sélectionnez «Propriétés»
- Recherchez la liste et recherchez «Internet Protocol version 4 (TCP / IPv4). Mettez-le et cliquez sur «Propriétés»
- Passez une note de toutes les adresses du serveur DNS existantes, au cas où vous souhaitez restaurer votre système à ses paramètres précédents à un moment donné dans le futur, puis cliquez sur le bouton radio «Utilisez le bouton DNS Server suivant», entrez les adresses pertinentes. Cliquez sur «OK» et redémarrez la connexion.
Si vous utilisez le serveur DNS de votre fournisseur VPN, ils vous fourniront les adresses du serveur DNS. Si vous utilisez un serveur public, vous pouvez trouver ces adresses utiles:
Google public DNS
- Serveur DNS préféré: 8.8.8.8
- Serveur DNS alternatif: 8.8.4.4
DNS ouvert
- Serveur DNS préféré: 208.67.222.222
- Alternate DNS Server: 208.67.222.220
Comodo sécurisé DNS
- Serveur DNS préféré: 8.26.56.26
- Serveur DNS alternatif: 8.20.247.20
La modification du serveur DNS est non seulement plus sécurisée car elle déplace le service de traduction DNS en une partie plus fiable, mais elle peut apporter des avantages de vitesse, car certains services sont plus rapides que d’autres. Pour savoir dans quelle mesure un fournisseur de serveurs DNS se comporte à cet égard, vous pouvez télécharger un utilitaire gratuit appelé DNS Benchmark.
Une adresse IP statique est une seule adresse IP fixe. S’il est configuré pour se connecter à une IP statique, Windows (ou d’autres OSS) acheminera toujours vos demandes DNS vers cette adresse IP statique, plutôt que d’attribuer une IP aléatoire chaque fois que vous vous connectez à Internet (en utilisant DHCP).
En théorie, lors de l’utilisation d’un VPN avec DHCP activé, toutes les demandes DNS doivent être acheminées via le tunnel VPN (en utilisant un processus appelé réservation d’adresse). Le fournisseur VPN les gère ensuite. Les erreurs dans le processus de réservation d’adresse, cependant, peuvent entraîner une défaillance du DHCP à l’utilisation des serveurs DNS spécifiés par les paramètres du système d’exploitation, en les achetant plutôt via le tunnel VPN.
Bien qu’il ne soit pas critique, il est donc probablement aussi une bonne idée de nettoyer tout autre serveur DNS sauf ceux utilisés par votre adaptateur VPN. Les instructions complètes pour le faire peuvent être trouvées ici, ainsi que le correctif qui ne fonctionne qu’avec le client OpenVPN open-source «classique». Il s’agit effectivement d’un fichier de lots en 3 parties qui:
- Passe de tous les adaptateurs DHCP actifs à une IP statique (définie par vous)
- Efface tous les serveurs DNS à l’exception de l’adaptateur TAP32 (utilisé par OpenVPN)
- Renvoie votre système à ses paramètres d’origine une fois que vous êtes déconnecté du serveur VPN
Note de l’auteur, 14 janvier 2016: Ce piratage de trois ans est un moyen partiel de contourner le fait que la plupart des clients VPN de l’époque n’étaient pas correctement acheminés les demandes de DNS via le VPN à résoudre par le fournisseur VPN (comme cela devrait arriver.) Heureusement, la situation s’est considérablement améliorée et la plupart des bons clients offrent désormais une protection de fuite DNS robuste. Espérons que les fournisseurs VPN commenceront désormais à prendre en charge le routage complet IPv6 (plutôt que de simplement désactiver IPv6.)
Protection des fuites DNS
Comme garantissant que l’anonymat est la principale raison pour laquelle la plupart des gens utilisent VPN, il est logique de passer quelques minutes pour brancher tous les domaines potentiels où cet anonymat peut être compromis. Il convient également de rappeler que si Windows provoque le plus de problèmes de fuite DNS, Linux et OSX ne sont pas immunis.
Mise à jour: Après les révélations de la complicité de Google dans le récent scandale d’espionnage de la NSA, nous vous conseillons maintenant sur l’utilisation de serveurs DNS publics Google.
MISE À JOUR: Bien que la fiabilité puisse être un problème, l’utilisation des serveurs DNS OpenNIC est une alternative décentralisée, ouverte, non censurée et démocratique aux fournisseurs DNS énumérés ci-dessus. Il est également possible de définir vos paramètres DNS sur ceux de votre fournisseur VPN (demandez-lui des détails).
Mise à jour importante: une nouvelle “fonctionnalité” dans Windows 10 signifie que les demandes DNS sont dirigées non seulement via votre tunnel VPN, mais aussi via votre ISP et votre interface réseau locale. C’est parce que par défaut Windows 10 tente d’améliorer les performances du Web en envoyant des demandes DNS parallèles à toutes les ressources disponibles à la fois, et en utilisant la plus rapide. Les utilisateurs de Windows 10, en particulier, devraient donc désactiver la “résolution intelligente du nom multi-loqué” immédiatement (bien que Windows 8.x Les utilisateurs peuvent bénéficier de cela également.) Voir l’avertissement! Les utilisateurs de VPN de Windows 10 à un grand risque de fuite DNS pour plus de détails.
DNS Fuite de sécurité Conclusion
Vous devriez maintenant être en mesure d’effectuer un test de fuite DNS et une protection de fuite DNS également. Si vous avez des commentaires sur ce guide, alors faites-le nous savoir dans les commentaires.
Articles Liés:
Écrit par: Douglas Crawford
Travaille depuis près de six ans en tant qu’écrivain principal et expert en technologie des technologies et VPN chez Proprivacy.com. Largement cité sur les questions relatives à la cybersécurité et à la confidentialité numérique dans la presse nationale britannique (les publications indépendantes et quotidiennes en ligne) et la technologie internationale telle qu’Ars Technica.