
¿Qué es el cifrado de 256 bits?
Cifrado de 256 bits
Los ciberdelincuentes siempre buscan enlaces rotos en sitios web, fallas de seguridad en códigos o scripts de software, y lagunas en la red para penetrar y cumplir con sus deseos malvados. En este mundo digital, la seguridad de los datos es de suma importancia y, por lo tanto, los propietarios de negocios siempre prefieren la seguridad de cifrado para la protección de su información confidencial para asegurar su negocio digital.
Cifrado de 256 bits: es seguro de cifrado de 256 bits?
Sí, según los estándares de tecnología actuales, el cifrado SSL de 256 bits (AES) se considera una fuerza de cifrado segura. Pero cuando hablamos de “cifrado de 256 bits”, ¿qué significa realmente ese término?? Desglosemos lo que necesita saber sobre el cifrado de 256 bits y qué tipo de seguridad proporciona.
¿Qué es el cifrado de 256 bits??
Un cifrado SSL de 256 bits es una técnica que utiliza una clave de 256 bits para cifrar y descifrar los datos transferidos entre el cliente y el servidor. Las formas más modernas de algoritmos y protocolos, incluidos SSL y AES, utilizan cifrado de 256 bits para generar claves de seguridad pública privada y privada.
Cifrado: el proceso de tomar datos de texto sin formato y usar un algoritmo (también conocido como cifrado) para revolverlos en una forma irreconocible conocida como texto cifrado, requiere el uso de claves de cifrado, que vienen en diferentes tamaños. Entonces, cuando hablamos de fuerza de cifrado de 256 bits, se refiere tanto a la longitud de la clave del algoritmo que se utiliza para cifrar los datos y su resistencia a los ataques. Cuanto más grande sea el tamaño de la clave del algoritmo, más difícil será romper con ataques de fuerza bruta.
En los viejos tiempos, cuando todo estaba escrito en papel, esto requirió convertir letras en otra cosa. Pero cuando se trata de información digital, o cualquier datos almacenados en las computadoras, estas letras se almacenan en términos de dígitos binarios o “bits” de datos, lo que significa 0s y 1s.
Es posible que haya visto “cifrado de 256 bits” en la descripción del certificado SSL/TLS. Lo que esto significa es que requiere 2 256 combinaciones de números diferentes. That means it has about 115,792,089,237,316,195,423,570,985,008,687,907,853,269,984,665,640,564,039,457,584,007,913,129,639,936 possible combinations that you’d have to go through and start guessing one by one!
Para descifrar un texto cifrado que está encriptado con un cifrado de 256 bits sin la clave privada correspondiente, tomaría 3.31 x 10 56 años!
Cifrado SSL de 256 bits de 256 bits
Se utiliza una tecnología de cifrado segura de 256 bits para asegurar la comunicación en línea entre dos nodos encriptando los datos con una clave de 256 bits de largo. Los protocolos de cifrado modernos, incluidos SSL/TLS y AES, usan el cifrado de 256 bits para construir un canal de comunicación seguro.
Usos comunes del cifrado de 256 bits
Teniendo en cuenta que el cifrado de 256 bits se considera el estándar de la industria, se usa de muchas maneras diferentes. Algunos de los usos más comunes del cifrado de 256 bits son los siguientes:
- Para generar claves de sesión simétricas por navegadores para iniciar una conexión SSL/TLS segura.
- Para cifrar datos en tránsito entre un navegador y un servidor.
- Para cifrar datos almacenados en un correo electrónico para proporcionar datos en REST Protection (si se utiliza un certificado de firma de correo electrónico).
- Para cifrar los datos almacenados en plataformas de nubes de terceros como AWS, Google Drive, Dropbox, etc.
- Para cifrar los datos confidenciales propiedad del gobierno y el ejército.
Cómo funciona el cifrado SSL de 256 bits
Muestra la longitud de la clave de cifrado. Los datos transferidos entre el navegador de los usuarios y el servidor del sitio web que están visitando están encriptados utilizando claves de cifrado de 256 bits.
- Cuando un usuario intenta acceder a un sitio web, el navegador del usuario selecciona el algoritmo de cifrado más fuerte disponible entre sí y el servidor para crear una clave de sesión aleatoria. 256 bits es el nivel estándar de resistencia de cifrado de la industria y es lo que se usa para hacer que la sesión sea clave. La clave de sesión se utilizará para cifrar y descifrar los datos.
- La clave de la sesión está encriptada utilizando la clave pública del certificado SSL del sitio web. La clave de sesión está encriptada utilizando la clave de 2048 bits y se envía al servidor del sitio web.
- El servidor debe poseer la clave privada correspondiente para descifrar la clave de sesión.
- Una vez que el servidor descifra la clave de sesión y obtiene acceso a ella, la conexión SSL segura comienza entre el navegador y el servidor.
- Ahora, todos los datos en tránsito entre el servidor y el navegador están encriptados y descifrados utilizando la misma clave de sesión. Las claves de sesión son simétricas i.mi.; La misma clave se comparte entre un navegador y un servidor para esa sesión en particular. Esta clave expira tan pronto como expira la sesión.
Entonces, es seguro de cifrado de 256 bits?
El cifrado de 256 bits es una de las tecnologías más seguras de la era moderna que utiliza una clave de 256 bits de largo para cifrar y descifrar los datos transferidos entre el servidor y el cliente. Los protocolos de seguridad, incluidos AES y TLS/SSL, utilizan el cifrado de 256 bits para generar claves privadas y públicas como parte de la infraestructura de clave pública (PKI).
Todos los certificados SSL/TLS ofrecen el mismo nivel de cifrado, independientemente de la marca, el costo o el nivel de validación. Ninguna de esas cosas tiene en cuenta la fuerza de cifrado. Esto significa que un certificado SSL validado (DV) SSL validado (DV) de $ 10 ofrece el mismo cifrado que un certificado de validación extendida (EV) más costoso.
La fuerza de cifrado que logra con un protocolo SSL/TLS depende de las capacidades del navegador y el servidor en cuestión y cómo están configurados. En algunos casos, el cifrado de 256 bits solo puede proporcionar un nivel de seguridad de 128 bits. Entonces, si su servidor y el navegador del cliente están configurados correctamente y están capaces de manejar el cifrado de 256 bits, entonces puede relajarse con el conocimiento de que cualquier información que pase entre los dos es lo más segura posible es lo más segura posible.
Ahorre 79% en certificados de seguridad SSL!
Obtenga los precios más bajos en los certificados SSL confiables de Sectigo.
Recursos de cifrado
- Hashing vs Encryption: los grandes jugadores del mundo de la seguridad cibernética
- ¿Qué es el cifrado y cómo funciona??
- Cifrado simétrico vs asimétrico: 5 cosas que debes saber
- SSL vs TLS: decodificando la diferencia entre SSL y TLS
Cifrado de 256 bits
A veces usamos enlaces de afiliados en nuestro contenido, al hacer clic en aquellos que podríamos recibir una comisión, sin costo adicional para usted. Al utilizar este sitio web, usted acepta nuestros Términos y Condiciones y Política de privacidad.
¿Qué significa el cifrado de 256 bits??
El cifrado de 256 bits es una técnica de cifrado de datos/archivos que utiliza una clave de 256 bits para cifrar y descifrar datos o archivos.
Anuncios
Es uno de los métodos de cifrado más seguros después de un cifrado de 128 y 192 bits, y se utiliza en la mayoría de los algoritmos, protocolos y tecnologías de cifrado modernos, incluidos AES y SSL.
Techopedia explica el cifrado de 256 bits
El cifrado de 256 bits se refiere a la longitud de la clave de cifrado utilizada para cifrar un flujo o archivo de datos. Un hacker o galleta requerirá 2 256 combinaciones diferentes para romper un mensaje cifrado de 256 bits, que es prácticamente imposible de ser roto incluso por las computadoras más rápidas.
Por lo general, el cifrado de 256 bits se utiliza para datos en tránsito, o datos que viajan a través de una red o conexión a Internet. Sin embargo, también se implementa para datos confidenciales e importantes como datos financieros, militares o propiedad de gubernamental. El u.S. El gobierno requiere que todos los datos sensibles e importantes se encripten utilizando métodos de cifrado de 192 o 256 bits.
¿Qué tan fuerte es el cifrado de 256 bits??
Los ciberdelincuentes siempre buscan enlaces rotos en sitios web, fallas de seguridad en códigos o scripts de software, y lagunas en la red para penetrar y cumplir con sus deseos malvados. En este mundo digital, la seguridad de los datos es de suma importancia y, por lo tanto, los propietarios de negocios siempre prefieren la seguridad de cifrado para la protección de su información confidencial para asegurar su negocio digital.
¿Qué es el cifrado AES de 256 bits??
AES (Estándar de cifrado avanzado) El cifrado de 256 bits define la longitud de la clave de cifrado utilizada para cifrar los datos. Indica que si un hacker quiere descifrar datos encriptados con cifrado de 256 bits, necesita 256 amalgamaciones diferentes para descifrar los datos.
Esto es prácticamente imposible de descifrar, e incluso las supercomputadoras del mundo pueden requerir muchos años para obtener la combinación probando el método de error de prueba.
Todos los datos comunicados entre navegadores y sitios web están encriptados con cifrado de 256 bits. Incluso los datos financieros extremadamente confidenciales de los departamentos gubernamentales, militares o cualquier otro departamentos especiales prefieren los métodos de cifrado AES-256 bits en lugar de los cifrados de bloque AES-128 o AES-192. Todos los algoritmos modernos, protocolos de seguridad, AES y SSL, usan seguridad de cifrado de 256 bits, como lo encuentran extremadamente asegurado.
Aunque el cifrado es un tema demasiado complejo, el punto final es que se engaño y los convierte en un formato codificado no legible, que es difícil de decodificar o descifrar.
Más sobre el cifrado
En criptografía, el cifrado se trata de transformar los datos en un texto encriptado mediante el uso de funciones de algoritmo. Aquí los datos cifrados se denominan texto cifrado, mientras que la información descifrada se llama texto sin formato. Ayuda de claves criptográficas en el proceso de descifrado de cifrado.
Ejemplo: El remitente encripta un mensaje confidencial usando una clave y descifrado por el receptor usando otra clave.
Hay 2 tipos de cifrado:
- Cifrado simétrico
- Cifrado asimétrico
La criptografía moderna funciona en tecnología de cifrado asimétrico.
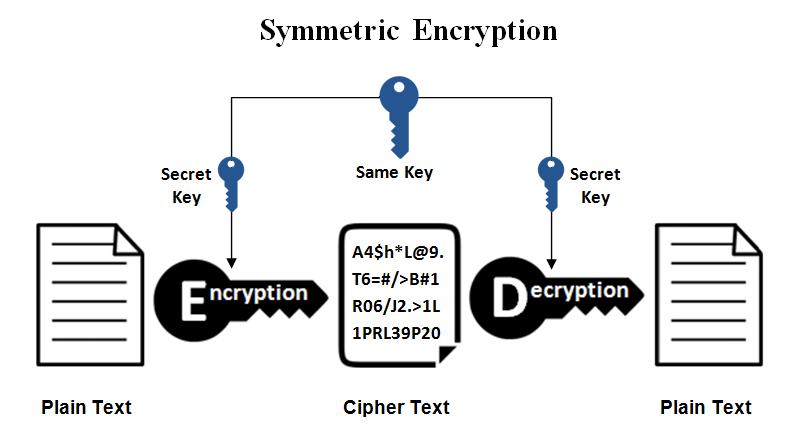
Sobre cifrado simétrico
En cifrado simétrico, el proceso de descripción de cifrado tiene lugar usando solo una clave, yo.mi., Solo se usa una clave para el cifrado de datos, y la misma clave también descifra los datos.
Sobre cifrado asimétrico
El cifrado asimétrico o la criptografía de clave pública utiliza claves criptográficas para proteger los datos. Estas dos claves se utilizan en el proceso de descifrado de cifrado. Son la clave pública y los pares de claves privadas.
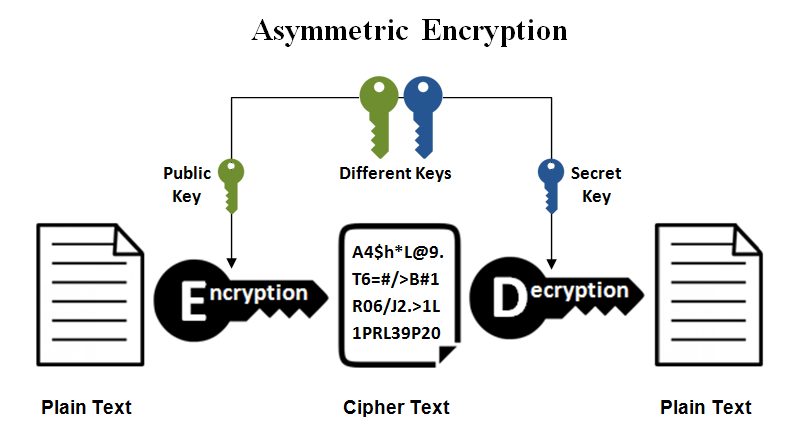
La clave pública se utiliza para cifrar datos, y la clave privada se utiliza para el descifrado de datos. Aunque estas claves están separadas, están matemáticamente conectadas.
¿Cómo se producen las claves??
Algoritmos criptográficos Use funciones matemáticas para generar un par de claves. Aquí, el punto principal es que ambas teclas se crean simultáneamente, usando un algoritmo y, por lo tanto, están relacionadas entre sí.
¿Cómo funciona el cifrado asimétrico??
La imagen a continuación es un ejemplo perfecto del funcionamiento del cifrado asimétrico.
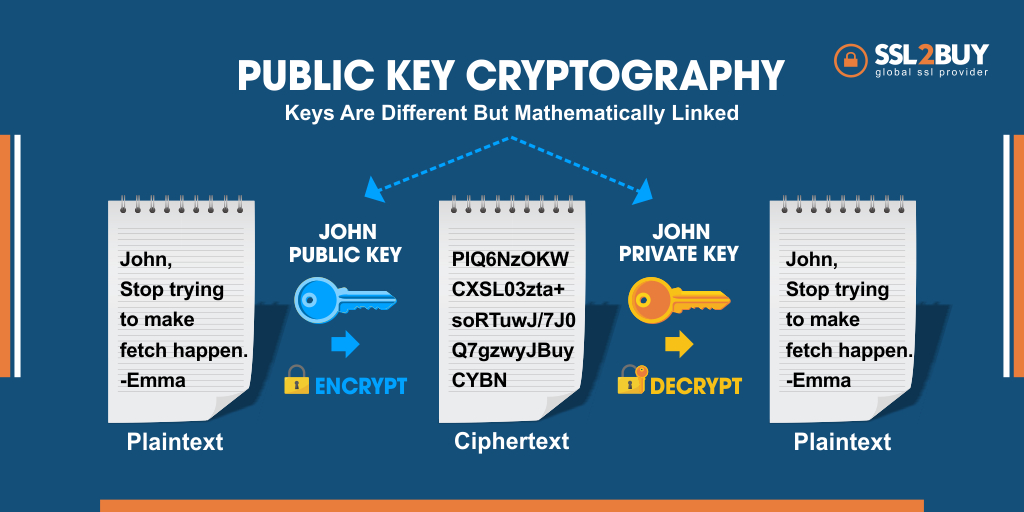
Ejemplo: En la imagen de arriba, John está tratando de enviar mensajes secretos a Emma, enviando el texto en un formato encriptado. Ya tiene dos claves (clave privada y clave pública) con él. Con la ayuda de la clave pública, encriptó el texto y se lo envió a Emma con la clave privada. Emma descifrará el texto con la clave privada enviada por John y leerá el mensaje.
La clave pública se puede compartir con muchas personas, pero la clave privada debe compartirse solo con el destinatario.
Dado que las claves asimétricas son más grandes que las claves simétricas, los datos son por eso que encriptado con claves asimétricas son más robustas y, por lo tanto, decodificar estos datos es una tarea ardua.
La criptografía de clave pública se usa en SSL/TLS, Bitcoin y Autentaciones, etc. Este método de cifrado moderno es un método de comunicación impenetrable.
¿Cómo se involucra el cifrado asimétrico en los certificados SSL/TLS??
Todo Certificados SSL/TLS Proporcionar seguridad de cifrado de 256 bits y trabajar en ambos métodos de cifrado establecidos anteriormente. El cifrado simétrico es un proceso rápido, mientras que el cifrado asimétrico lleva más tiempo.
Cuando visita cualquier sitio HTTPS seguro, su navegador crea rápidamente un cifrado asimétrico con ese sitio web. Su navegador web obtiene la clave pública del certificado SSL instalada en el sitio web.
Es esta clave pública la que cifra la información enviada al sitio web. Lo mismo se descifrará con la clave privada. Nunca comparta la clave privada con nadie y la guarde en una ubicación segura, accedida solo por personal autorizado.
Usos comunes del cifrado de 256 bits
El cifrado de 256 bits es el cifrado estándar de la industria y, por lo tanto, hay múltiples usos para los mismos.
- Generación de claves de sesión simétrica por navegadores para iniciar una conexión SSL/TLS segura
- Cifrado de datos en tránsito entre un navegador y un servidor
- Cifrado de almacenamiento de datos en un correo electrónico cuando se utiliza un certificado de firma de correo electrónico
- Cifrado de datos almacenados en plataformas de nubes de terceros como Google Drive, Dropbox, AWS, etc.
- Cifrado de datos confidenciales propiedad del gobierno y las defensas.
Cómo funciona el cifrado SSL de 256 bits?
A diferencia de los humanos, las computadoras no almacenan datos en forma de alfabetos; almacenan datos en formas binarias de 1 y 0. Las computadoras leen este lenguaje codificado (forma sin procesar), que se encripta aún más. Este cifrado utilizado en certificados SSL/TLS.
Varios formatos de archivo usan diferentes Certificados SSL, y, por lo tanto, los estilos de codificación difieren.
Proceso
- Al acceder a un sitio web, el navegador del usuario elige el algoritmo de cifrado entre sí mismo y el servidor web para crear una clave de sesión aleatoria. La clave de sesión está hecha de fuerza de cifrado de 256 bits. Esta clave se usa para codificar y decodificar los datos.
- La clave pública del certificado SSL instalado en el sitio web cifra la clave de sesión y luego se envía al servidor web.
- El servidor ya tiene la clave privada para descifrar la clave de sesión.
- Después de que el servidor descifra la clave de sesión, se establece una conexión segura entre el navegador y el servidor.
- Todos los datos comunicados entre el navegador y el servidor se cifran y se descifrarán más tarde utilizando una sola clave de sesión, ya que las claves de sesión son simétricas. Cuando la sesión expira, la clave también expira.
Es seguro de cifrado de 256 bits?
El cifrado de 256 bits es la longitud de clave, que se utiliza para cifrar datos. Puedes hacer cualquier combinación de dos, desde el poder de 256, yo.mi., 2256 combinaciones diferentes. Con combinaciones incontables, es casi imposible calcular la combinación clave.
Incluso las fuerzas brutas tardan años en penetrar a través de la seguridad de cifrado de 256 bits. Por lo tanto, el cifrado de 256 bits es la técnica de cifrado más confiable hasta la fecha.
Las organizaciones con datos confidenciales optan por la seguridad de cifrado de 256 bits para la integridad de los datos.
Esto confirma la fiabilidad y la fuerza del cifrado de 256 bits.
Terminando:
A veces, el nivel de seguridad del cifrado de 256 bits, tal vez solo de hasta 128 bits de cifrado. A veces, el tamaño clave y los niveles de seguridad están interconectados, lo que puede causar este problema.
Aún así, es posible que un hacker nunca pueda descifrar la clave simétrica de 256 bits, porque, en el tiempo necesario para romper lo mismo, la clave puede haber sido descartada o el certificado SSL que generó la clave puede ser reemplazada. Entonces, en pocas palabras, el cifrado de 256 bits es fuerte y seguro, protegiendo así su mundo digital de la indignación de los ciberdelincuentes.
enlaces rápidos
- Herramientas de prueba SSL gratuitas
- Descargar el sello del sitio gratuito
- Ofertas de descuento SSL